Authenticatie en scopes
Authenticeer AI Glot API-aanvragen met werkruimtesleutels of OAuth-tokens, kies de minimaal benodigde scopes en vervang inloggegevens zonder geheimen bloot te leggen.
Verstuur een API-sleutel van de werkruimte of een OAuth-toegangstoken als bearer-inloggegeven:
Authorization: Bearer aig_live_••••••••Zet een inloggegeven nooit in een querystring. URL’s worden opgeslagen in logs en browsergeschiedenis en meegestuurd in referrerheaders.
API-sleutels voor werkruimten
Een beheerder maakt sleutels aan in Developer tools, op het tabblad API. Het volledige geheim wordt één keer getoond; AI Glot slaat alleen een beveiligde hash op. Per werkruimte kunnen maximaal 10 sleutels actief zijn.
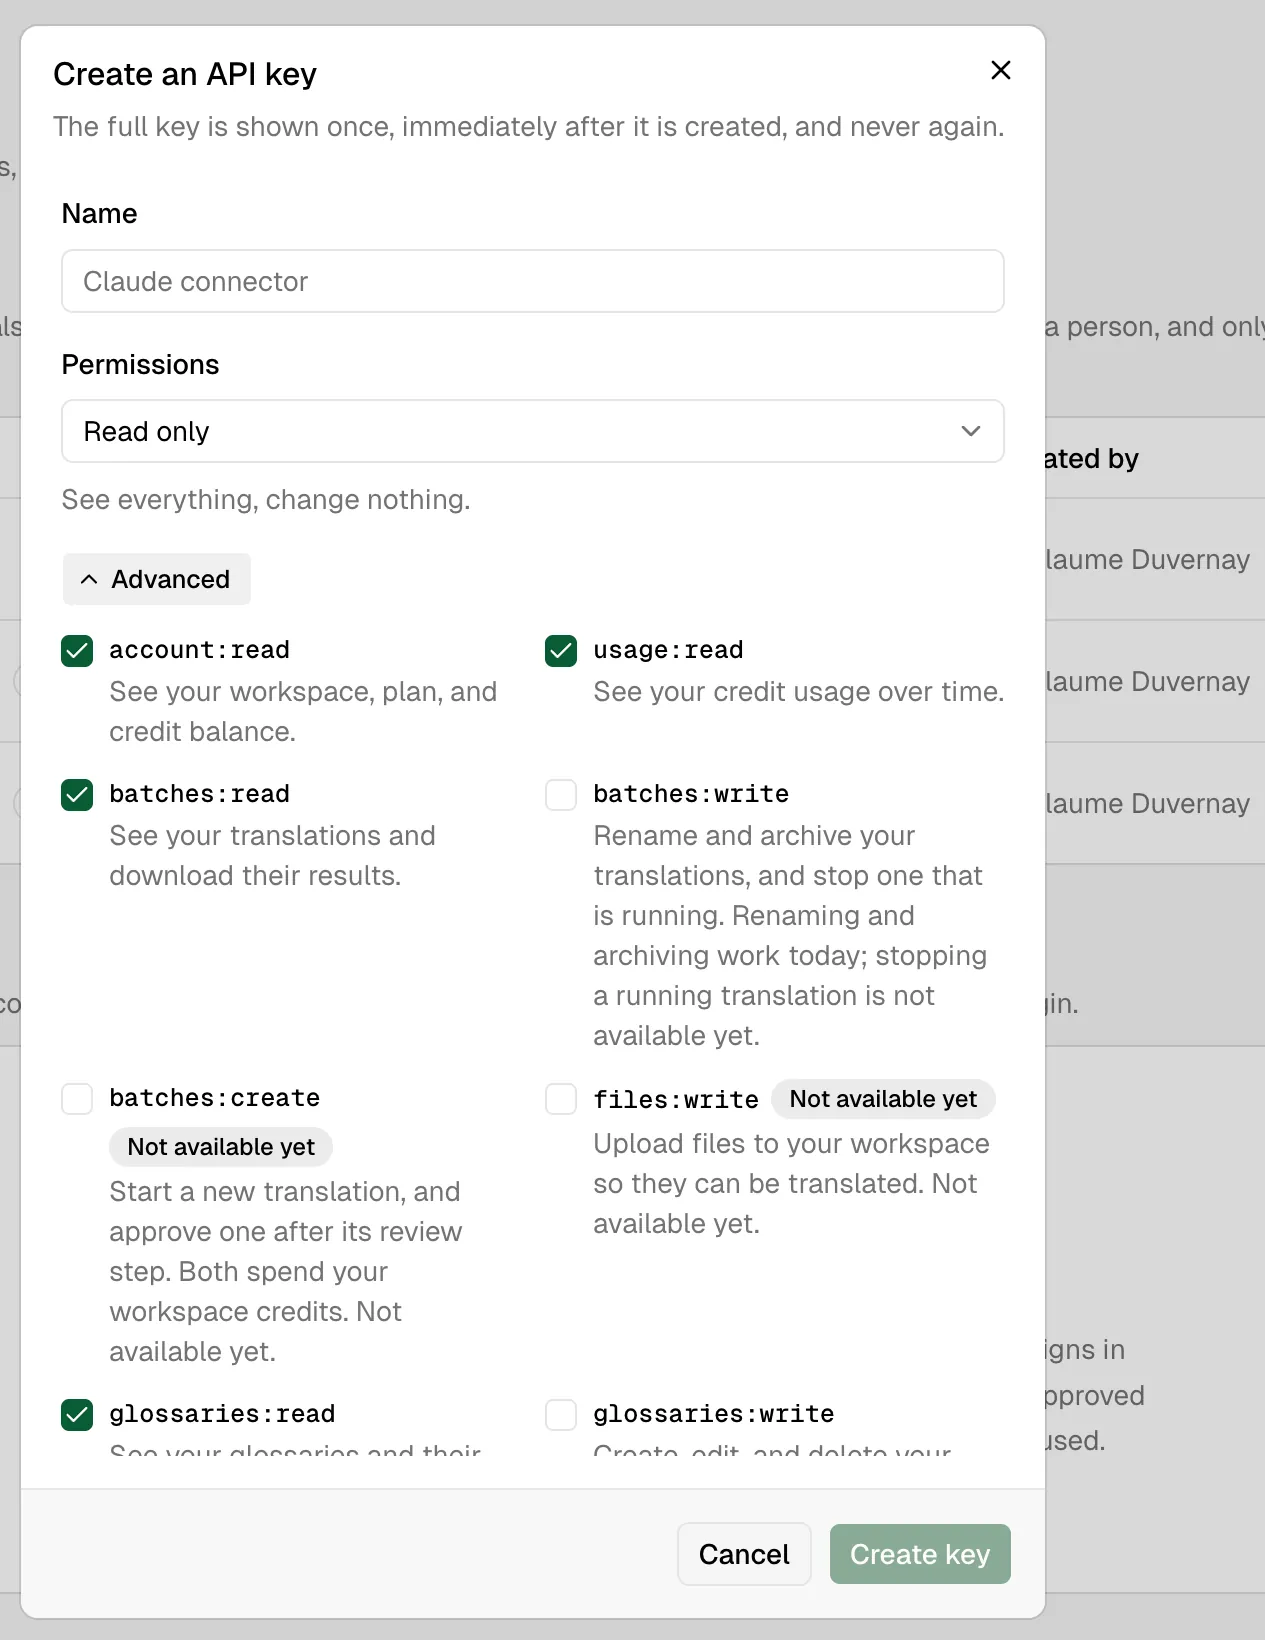
- Naam. Beschrijf de integratie waarvoor de sleutel wordt gebruikt, bijvoorbeeld de CI-taak of service. Gebruik voor elke integratie een aparte sleutel met een eigen naam.
- Rechten. Kies een vooraf ingestelde optie: Read only, Glossary manager of Full access. Open Advanced om afzonderlijke scopes aan te vinken. Begin met de kleinst mogelijke set die de integratie nodig heeft.
- Vervaldatum. Kies No expiry of laat de sleutel na 30, 90 of 365 dagen verlopen.
- Create key. Het volledige geheim wordt direct na het aanmaken één keer getoond. Kopieer het meteen, want later kun je het niet opnieuw bekijken.
Een sleutel vervangen
In de sleutellijst staat de actie Rotate. Hiermee maak je een vervangende sleutel aan met dezelfde naam, scopes en vervaldatum. De oorspronkelijke sleutel wordt tijdens dezelfde handeling ingetrokken. De oude sleutel werkt onmiddellijk niet meer, krijgt de status replaced in plaats van simpelweg ingetrokken te zijn, en er wordt vastgelegd door welke sleutel hij is vervangen.
Dat is bewust zo: je vervangt een sleutel omdat het geheim mogelijk is gelekt. Als de sleutel nog een uur blijft werken, kan degene die hem heeft bemachtigd dat uur ook gebruiken. Wil je volgens planning overstappen zonder onderbreking, maak dan een tweede sleutel aan. Stap met de integratie over, controleer of de oude sleutel niet meer wordt gebruikt en trek hem daarna in.
OAuth-tokens
De CLI en compatibele MCP-clients ondersteunen OAuth 2.1. OAuth is aanbevolen voor personen, omdat de verbinding vastlegt wie toestemming heeft gegeven en rekening houdt met de toegangsgrenzen van dat teamlid. API-sleutels zijn geschikt voor CI- en backendservices.
Scopes
Deze scopes zijn momenteel beschikbaar:
| Scope | Hiermee kun je |
|---|---|
account:read | De identiteit van de werkruimte, het abonnement, de mogelijkheden, limieten en het creditsaldo bekijken |
usage:read | Gebruiksgegevens en totalen per tijdvak bekijken |
batches:read | Vertalingen weergeven, de voortgang bekijken en afgeronde resultaten downloaden |
batches:create | Een vertaling aanmaken, plannen en goedkeuren. Goedkeuren kost credits van de werkruimte |
batches:write | Vertalingen hernoemen en archiveren, en een lopende vertaling annuleren. Annuleren brengt kosten in rekening voor het werk dat al is voltooid |
glossaries:read | Woordenlijsten weergeven en ophalen |
glossaries:write | Woordenlijsten aanmaken, bijwerken, vervangen of verwijderen |
Ontbreekt een scope, dan krijg je 403 insufficient_scope.
Gereserveerde scope
Er is nog een scope die je momenteel kunt toekennen, maar die door geen enkel endpoint wordt gebruikt. De scope staat op het OAuth-toestemmingsscherm en in de vooraf ingestelde optie Full access van het dashboard. Daarom documenteren we deze hier: een recht waarvoor je toestemming moet geven, moet altijd terug te vinden zijn in de documentatie.
| Scope | Hiermee kun je | Status |
|---|---|---|
webhooks:write | Webhooks aanmaken, bewerken en verwijderen die je systemen laten weten wanneer werk is afgerond | Nog niet beschikbaar |
De scope is alvast beschikbaar, zodat een nu verleend inloggegeven blijft werken zodra deze mogelijkheid wordt uitgebracht, zonder dat er opnieuw toestemming nodig is. Lees capabilities op GET /v1/account om te bepalen wat een inloggegeven daadwerkelijk kan, in plaats van af te gaan op de toegekende scopes. Een scope kan al zijn verleend voordat het bijbehorende endpoint bestaat. Voor het uploaden van een bestand is geen aparte scope nodig: bestanden worden meegestuurd met de aanroep om een vertaling aan te maken, onder batches:create.
Toegangsgrens voor teamleden
Beheerders van een werkruimte kunnen de toegang tot ontwikkelaarstools voor teamleden beperken. Een OAuth-client krijgt alleen de scopes die zowel zijn aangevraagd als beschikbaar zijn voor het teamlid dat toestemming geeft. Opnieuw verbinding maken met een uitgebreider verzoek omzeilt geen alleen-lezenbeperking.
De standaardtoegangsgrens voor teamleden in een nieuwe werkruimte omvat alle scopes, ook batches:create. Een teamlid kan in de webapp al een vertaling starten, dus de toegangsgrens biedt dezelfde mogelijkheden. Werkruimten die vóór 31 August 2026 zijn aangemaakt, behouden de bestaande toegangsgrens, waarin batches:create niet is opgenomen. De enige scope die credits kost, vraagt om een bewuste keuze: een agent kan met gedelegeerde inloggegevens in een lus de volledige maandlimiet verbruiken voordat iemand het merkt, en eenmaal uitgegeven credits kunnen niet worden teruggedraaid. Een beheerder kan deze scope, of een andere scope, uitschakelen op het tabblad Permissions van Developer tools, of voor één persoon op de pagina Team.