Autenticación y ámbitos
Autentica las solicitudes a la API de AI Glot con claves del espacio de trabajo o tokens OAuth, elige los ámbitos mínimos y rota las credenciales sin exponer secretos.
Envía una clave API del espacio de trabajo o un token de acceso OAuth como credencial bearer:
Authorization: Bearer aig_live_••••••••No incluyas nunca credenciales en una cadena de consulta. Las URL se copian en los registros, el historial del navegador y las cabeceras de referencia.
Claves API del espacio de trabajo
Un administrador crea claves en Herramientas para desarrolladores, en la pestaña API. El secreto completo solo se muestra una vez; AI Glot almacena únicamente un hash protegido. En un espacio de trabajo puede haber hasta 10 claves activas.
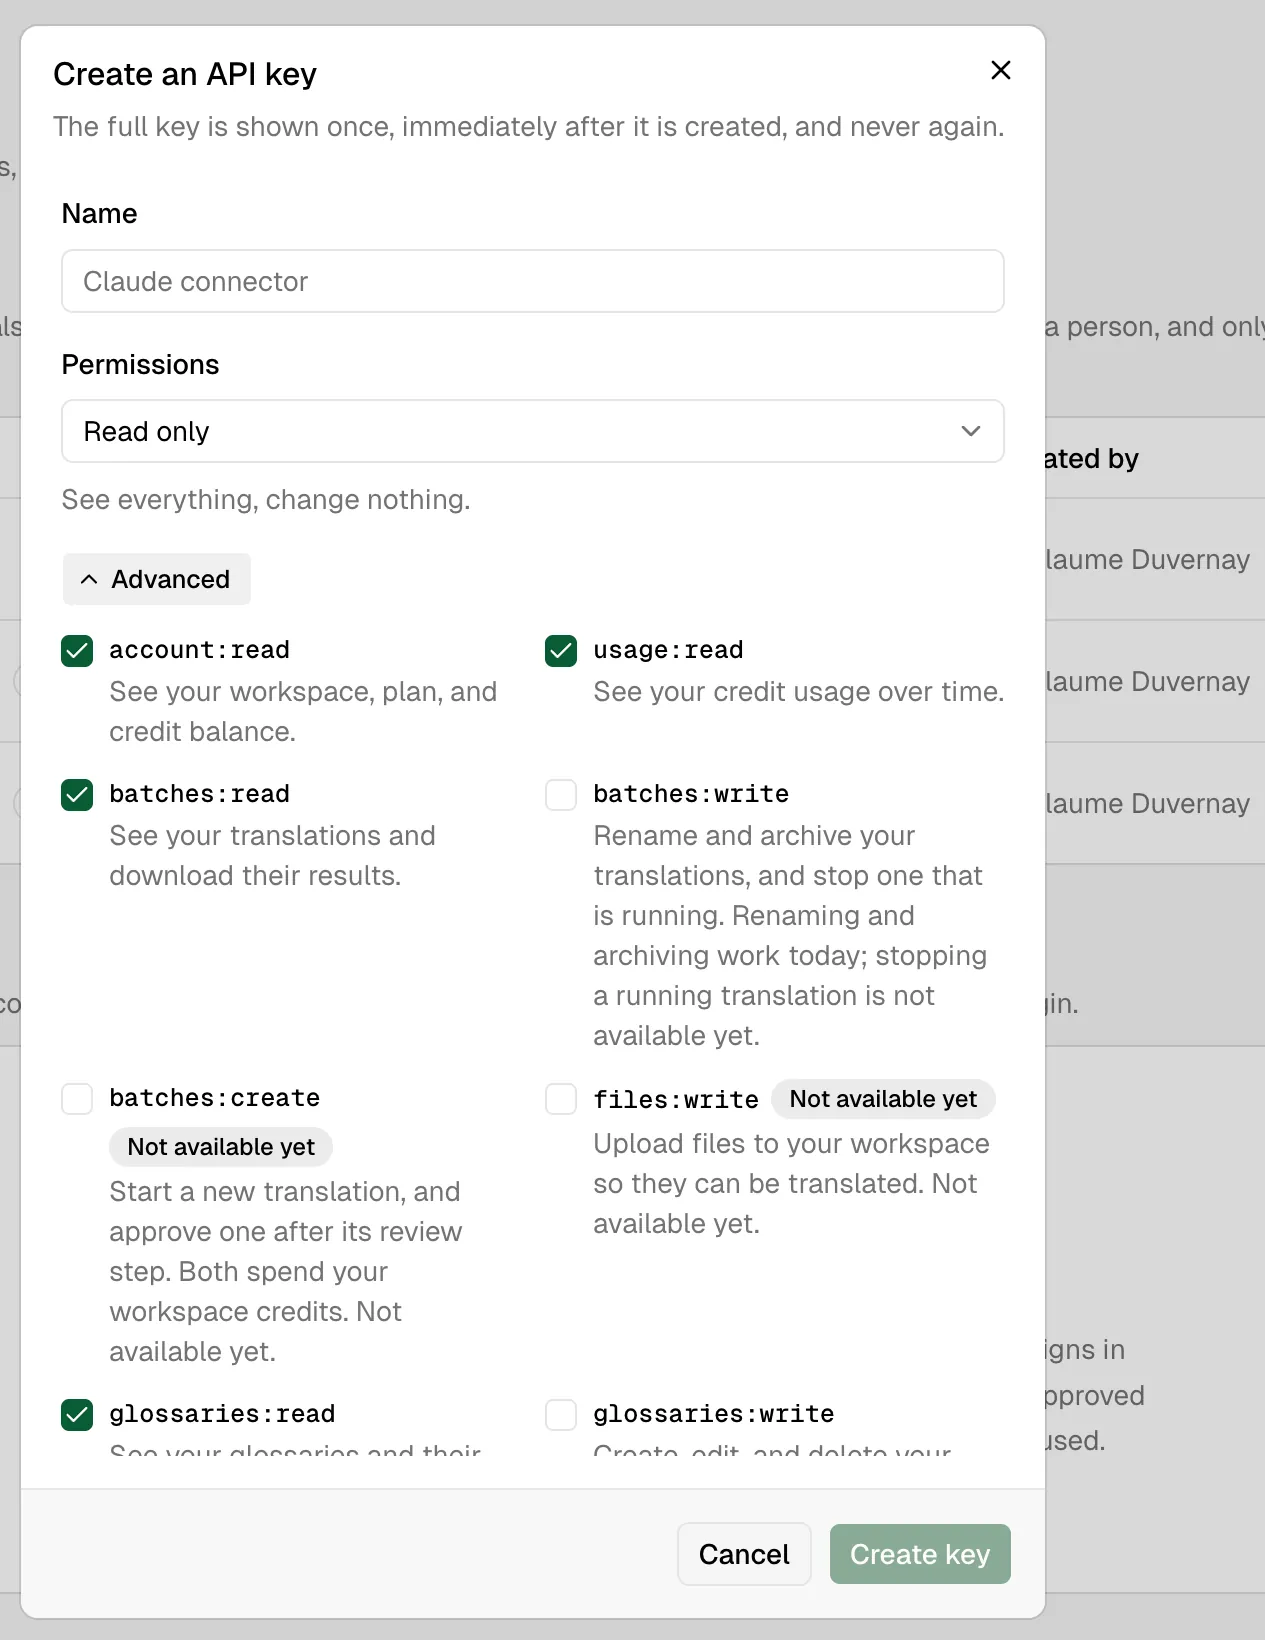
- Nombre. Describe la integración que usará la clave, por ejemplo, el trabajo de CI o el servicio. Usa una clave con nombre distinta para cada integración.
- Permisos. Elige un ajuste preestablecido: Solo lectura, Gestor de glosarios o Acceso completo. También puedes abrir Avanzado para marcar ámbitos individuales. Empieza con el conjunto mínimo que necesite la integración.
- Caducidad. Elige Sin caducidad o una fecha de caducidad en 30, 90 o 365 días.
- Crear clave. El secreto completo solo aparece una vez, justo después de crearla. Cópialo en ese momento; no podrás volver a verlo.
Rotar una clave
La lista de claves incluye la acción Rotar. Esta genera una clave de sustitución con el mismo nombre, ámbitos y fecha de caducidad y, en la misma operación, revoca la original. La clave antigua deja de funcionar de inmediato, se marca como replaced en lugar de simplemente revocada y se registra qué clave la sustituyó.
Es así por un motivo: rotas una clave porque el secreto podría estar comprometido, y una clave que sigue funcionando durante otra hora también sigue funcionando para quien se haya hecho con ella. Si quieres hacer un cambio planificado sin tiempo de inactividad, crea una segunda clave, cambia la integración para que la use, confirma que la clave antigua ya no se utiliza y revócala.
Tokens OAuth
La CLI y los clientes MCP compatibles pueden usar OAuth 2.1. Se recomienda OAuth para las personas, porque la conexión registra quién la ha aprobado y respeta los límites de acceso de ese miembro. Las claves API siguen siendo la opción adecuada para CI y los servicios de backend.
Ámbitos
Estos ámbitos ya están disponibles:
| Ámbito | Permite |
|---|---|
account:read | Consultar la identidad, el plan, las capacidades, los límites y el resumen de créditos del espacio de trabajo |
usage:read | Consultar los totales de uso y los intervalos temporales |
batches:read | Consultar las traducciones, revisar su progreso y descargar los resultados completados |
batches:create | Crear y planificar una traducción, y aprobarla. La aprobación consume créditos del espacio de trabajo |
batches:write | Cambiar el nombre de las traducciones, archivarlas y cancelar las que estén en curso. La cancelación cobra el trabajo ya completado |
glossaries:read | Consultar la lista de glosarios y recuperar su contenido |
glossaries:write | Crear, actualizar, sustituir o eliminar glosarios |
Si falta un ámbito, se devuelve 403 insufficient_scope.
Ámbito reservado
Hoy es posible conceder un ámbito más, pero ningún endpoint lo admite todavía. Aparece en la pantalla de consentimiento de OAuth y en el ajuste preestablecido Acceso completo del panel, así que lo documentamos aquí en lugar de ocultarlo: cualquier permiso que se te pida aprobar debe poder consultarse en la documentación de referencia.
| Ámbito | Permitirá | Estado |
|---|---|---|
webhooks:write | Crear, editar y eliminar los webhooks que avisan a tus sistemas cuando termina un trabajo | Aún no disponible |
Se incluye con antelación para que una credencial concedida ahora siga funcionando cuando se lance esta capacidad, sin necesidad de volver a solicitar aprobación. Consulta capabilities en GET /v1/account, en lugar de los ámbitos concedidos, para saber qué puede hacer realmente una credencial. Se puede conceder un ámbito antes de que exista el endpoint correspondiente. Para subir un archivo no hace falta ningún ámbito específico: los archivos se envían con la llamada de creación, que requiere batches:create.
Límite de acceso de los miembros
Los administradores del espacio de trabajo pueden limitar el acceso de los miembros a las herramientas para desarrolladores. Un cliente OAuth recibe la intersección entre los ámbitos que solicita y los que puede usar el miembro que lo aprueba. Volver a conectar con una solicitud más amplia no permite eludir un límite de solo lectura.
En los espacios de trabajo nuevos, el límite predeterminado de los miembros incluye todos los ámbitos, también batches:create. Los miembros ya pueden iniciar una traducción en la aplicación web, por lo que el límite refleja lo que pueden hacer allí. Los espacios de trabajo creados antes del 31 de agosto de 2026 mantienen el límite que tenían, que excluía batches:create. El único ámbito que consume créditos requiere una decisión deliberada: un agente en bucle con credenciales delegadas podría agotar la asignación de todo un mes antes de que alguien se diera cuenta, y los créditos no se pueden recuperar. Un administrador puede desmarcarlo, o desmarcar cualquier otro ámbito, en la pestaña Permisos de Herramientas para desarrolladores o para una persona concreta desde la página Equipo.