Authentifizierung und Berechtigungsumfänge
Authentifizieren Sie AI Glot-API-Anfragen mit Workspace-Schlüsseln oder OAuth-Tokens, wählen Sie die minimal erforderlichen Berechtigungsumfänge und wechseln Sie Zugangsdaten, ohne Geheimnisse offenzulegen.
Senden Sie einen Workspace-API-Schlüssel oder ein OAuth-Zugriffstoken als Bearer-Zugangsdaten:
Authorization: Bearer aig_live_••••••••Übertragen Sie Zugangsdaten niemals in einem Query-String. URLs werden in Logs, im Browserverlauf und in Referrer-Headern gespeichert.
Workspace-API-Schlüssel
Ein Admin erstellt Schlüssel in den Entwicklertools auf der Registerkarte API. Das vollständige Geheimnis wird nur einmal angezeigt. AI Glot speichert lediglich einen geschützten Hash. In einem Workspace können bis zu 10 Schlüssel aktiv sein.
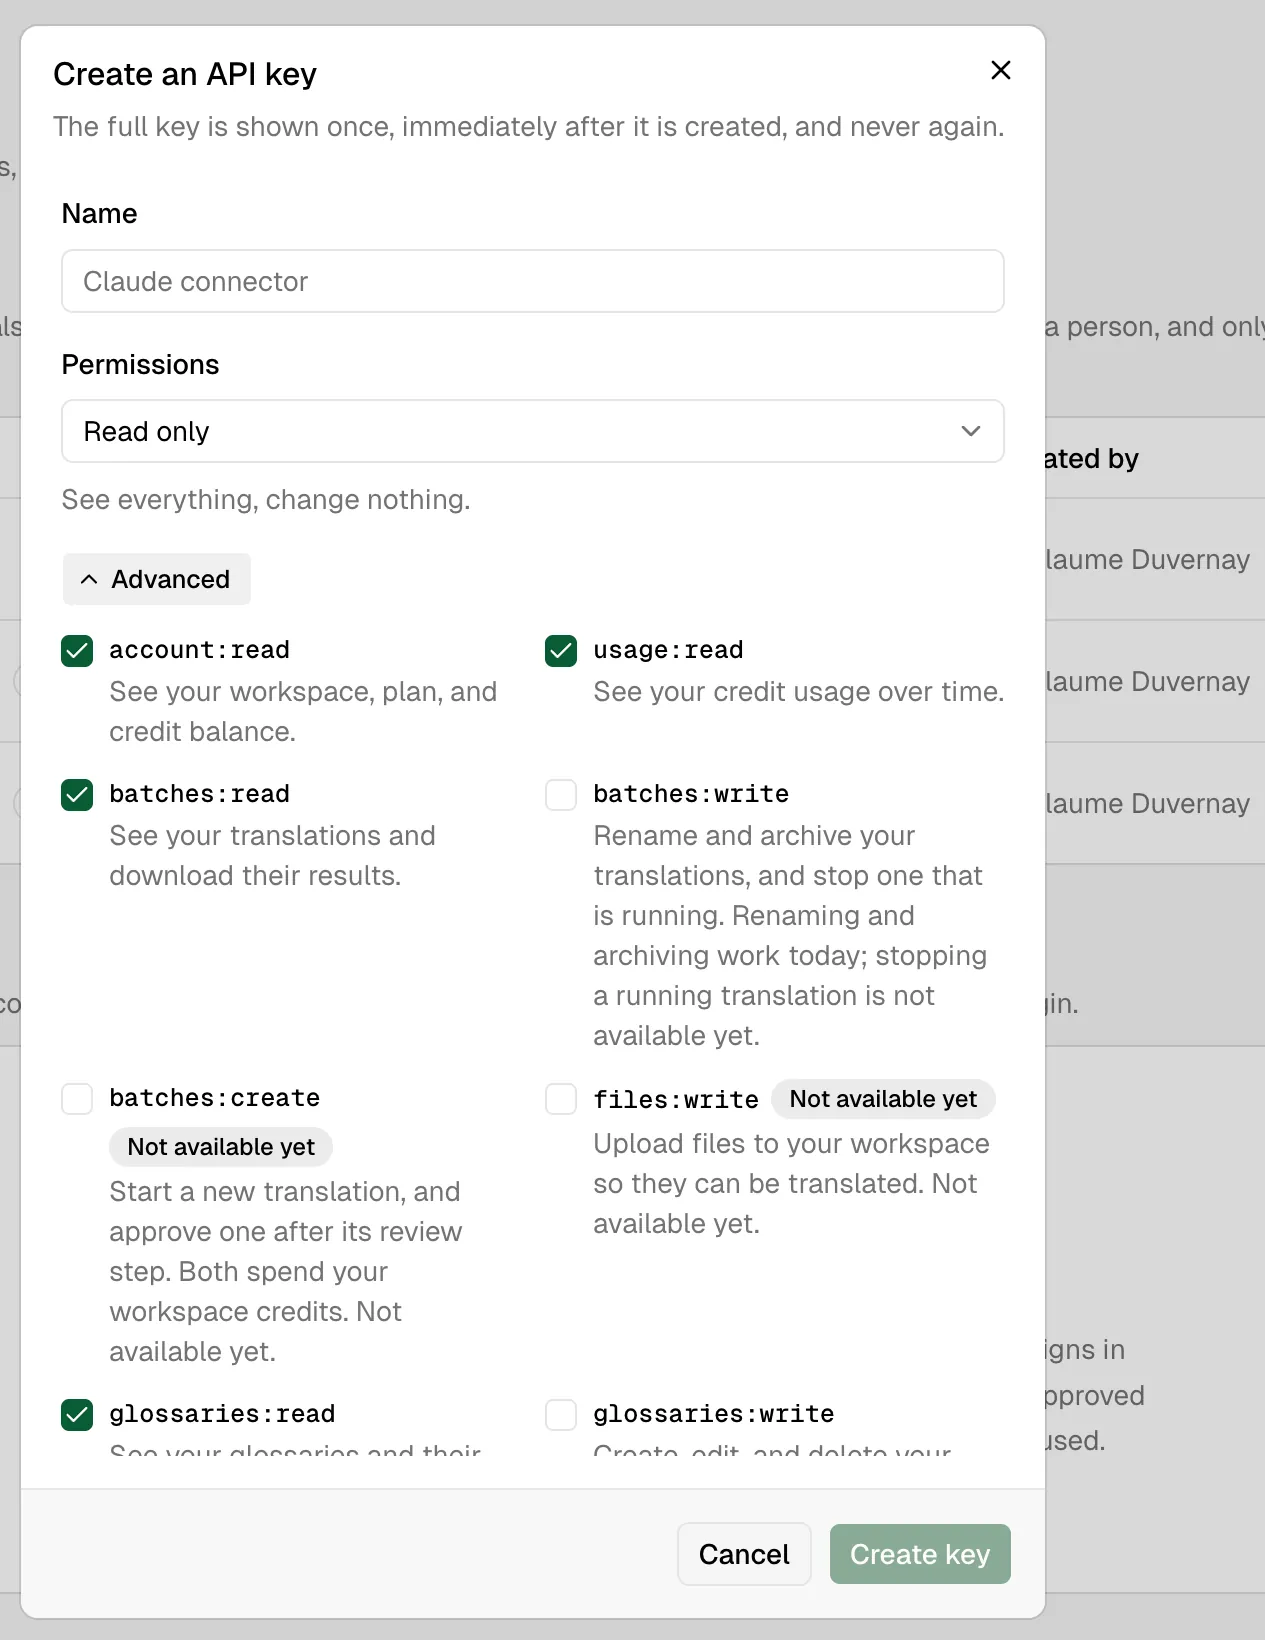
- Name. Beschreiben Sie die Integration, die den Schlüssel verwendet, zum Beispiel den CI-Job oder den Dienst. Verwenden Sie für jede Integration einen eigenen Schlüssel mit Namen.
- Berechtigungen. Wählen Sie eine Vorlage: Nur lesen, Glossarverwaltung oder Vollzugriff. Öffnen Sie Erweitert, um stattdessen einzelne Berechtigungsumfänge auszuwählen. Beginnen Sie mit den geringstmöglichen Berechtigungen, die die Integration benötigt.
- Ablaufdatum. Wählen Sie Läuft nie ab oder ein Ablaufdatum in 30, 90 oder 365 Tagen.
- Schlüssel erstellen. Das vollständige Geheimnis wird direkt nach der Erstellung einmal angezeigt. Kopieren Sie es sofort. Es kann später nicht erneut angezeigt werden.
Schlüssel wechseln
In der Schlüsselliste gibt es die Aktion Wechseln. Dabei wird ein Ersatzschlüssel mit demselben Namen, denselben Berechtigungsumfängen und demselben Ablaufdatum erstellt und der ursprüngliche Schlüssel im selben Vorgang widerrufen. Der alte Schlüssel funktioniert sofort nicht mehr, wird als replaced statt als normal widerrufen gekennzeichnet und verweist auf den Schlüssel, der ihn ersetzt hat.
Das ist Absicht: Sie wechseln einen Schlüssel, weil ein Geheimnis möglicherweise kompromittiert wurde. Wenn der Schlüssel noch eine Stunde lang funktioniert, funktioniert er auch für die Person, die ihn gestohlen hat. Für einen geplanten Übergang ohne Ausfallzeit erstellen Sie stattdessen einen zweiten Schlüssel, stellen die Integration darauf um, prüfen, ob der alte Schlüssel nicht mehr verwendet wird, und widerrufen ihn anschließend.
OAuth-Tokens
Die CLI und kompatible MCP-Clients können OAuth 2.1 verwenden. Für Personen wird OAuth empfohlen, da die Verbindung festhält, wer sie genehmigt hat, und die Zugriffsgrenze dieses Mitglieds berücksichtigt. API-Schlüssel eignen sich weiterhin am besten für CI und Backend-Dienste.
Berechtigungsumfänge
Diese Berechtigungsumfänge sind derzeit verfügbar:
| Berechtigungsumfang | Ermöglicht |
|---|---|
account:read | Workspace-Identität, Tarif, Funktionen, Limits und Guthabenübersicht |
usage:read | Nutzungswerte und Zeitintervalle |
batches:read | Übersetzungen auflisten, Fortschritt prüfen und abgeschlossene Ergebnisse herunterladen |
batches:create | Eine Übersetzung erstellen, planen und freigeben. Bei der Freigabe werden Workspace-Guthaben verbraucht |
batches:write | Übersetzungen umbenennen und archivieren sowie laufende Übersetzungen abbrechen. Beim Abbruch wird die bereits abgeschlossene Arbeit berechnet |
glossaries:read | Glossare auflisten und abrufen |
glossaries:write | Glossare erstellen, aktualisieren, ersetzen oder löschen |
Fehlt ein Berechtigungsumfang, wird 403 insufficient_scope zurückgegeben.
Vorbehaltener Berechtigungsumfang
Ein weiterer Berechtigungsumfang kann derzeit zwar erteilt werden, wird aber noch von keinem Endpunkt berücksichtigt. Er wird auf dem OAuth-Zustimmungsbildschirm und in der Vorlage Vollzugriff im Dashboard angezeigt. Deshalb dokumentieren wir ihn hier, statt ihn zu verbergen: Eine Berechtigung, deren Genehmigung von Ihnen verlangt wird, sollte immer in der Referenz auffindbar sein.
| Berechtigungsumfang | Ermöglicht künftig | Status |
|---|---|---|
webhooks:write | Webhooks erstellen, bearbeiten und löschen, die Ihre Systeme über den Abschluss von Aufgaben benachrichtigen | Noch nicht verfügbar |
Der Berechtigungsumfang ist bereits jetzt vorhanden, damit eine heute erteilte Zugangsdaten am Tag der Einführung der Funktion weiterhin funktioniert, ohne dass eine erneute Genehmigung nötig ist. Prüfen Sie capabilities unter GET /v1/account statt der erteilten Berechtigungsumfänge, um festzustellen, was eine Zugangsdaten tatsächlich leisten kann. Ein Berechtigungsumfang kann bereits erteilt sein, bevor der zugehörige Endpunkt existiert. Für das Hochladen einer Datei ist kein eigener Berechtigungsumfang erforderlich: Dateien werden beim Erstellen mit batches:create übertragen.
Zugriffsgrenze für Mitglieder
Workspace-Admins können den Entwicklerzugriff für Mitglieder einschränken. Ein OAuth-Client erhält nur die Schnittmenge aus den angeforderten Berechtigungen und den Berechtigungen, die das genehmigende Mitglied verwenden darf. Eine erneute Verbindung mit einer umfassenderen Anfrage kann eine Nur-Lese-Grenze nicht umgehen.
Bei einem neuen Workspace umfasst die standardmäßige Zugriffsgrenze für Mitglieder alle Berechtigungsumfänge, auch batches:create. Mitglieder können in der Web-App bereits Übersetzungen starten, daher entspricht die Zugriffsgrenze den dort verfügbaren Möglichkeiten. Workspaces, die vor dem 31. August 2026 erstellt wurden, behalten ihre bisherige Zugriffsgrenze, bei der batches:create nicht enthalten war. Der eine Berechtigungsumfang, der Guthaben verbraucht, sollte bewusst freigegeben werden: Ein Agent könnte mit delegierten Zugangsdaten wiederholt Aktionen ausführen und das Guthaben eines ganzen Monats aufbrauchen, bevor es jemand bemerkt. Verbrauchtes Guthaben lässt sich nicht zurückbuchen. Admins können diesen oder jeden anderen Berechtigungsumfang auf der Registerkarte Berechtigungen in den Entwicklertools oder für eine einzelne Person auf der Seite Team deaktivieren.