Autenticação e escopos
Autentique solicitações à API do AI Glot com chaves do workspace ou tokens OAuth, escolha os escopos mínimos e alterne credenciais sem expor segredos.
Envie uma chave de API do workspace ou um token de acesso OAuth como credencial bearer:
Authorization: Bearer aig_live_••••••••Nunca coloque uma credencial em uma string de consulta. URLs são copiadas para logs, histórico do navegador e cabeçalhos de referência.
Chaves de API do workspace
Um admin cria chaves em Developer tools, na guia API. O segredo completo é exibido uma única vez; o AI Glot armazena apenas um hash protegido. Até 10 chaves podem ficar ativas em um workspace.
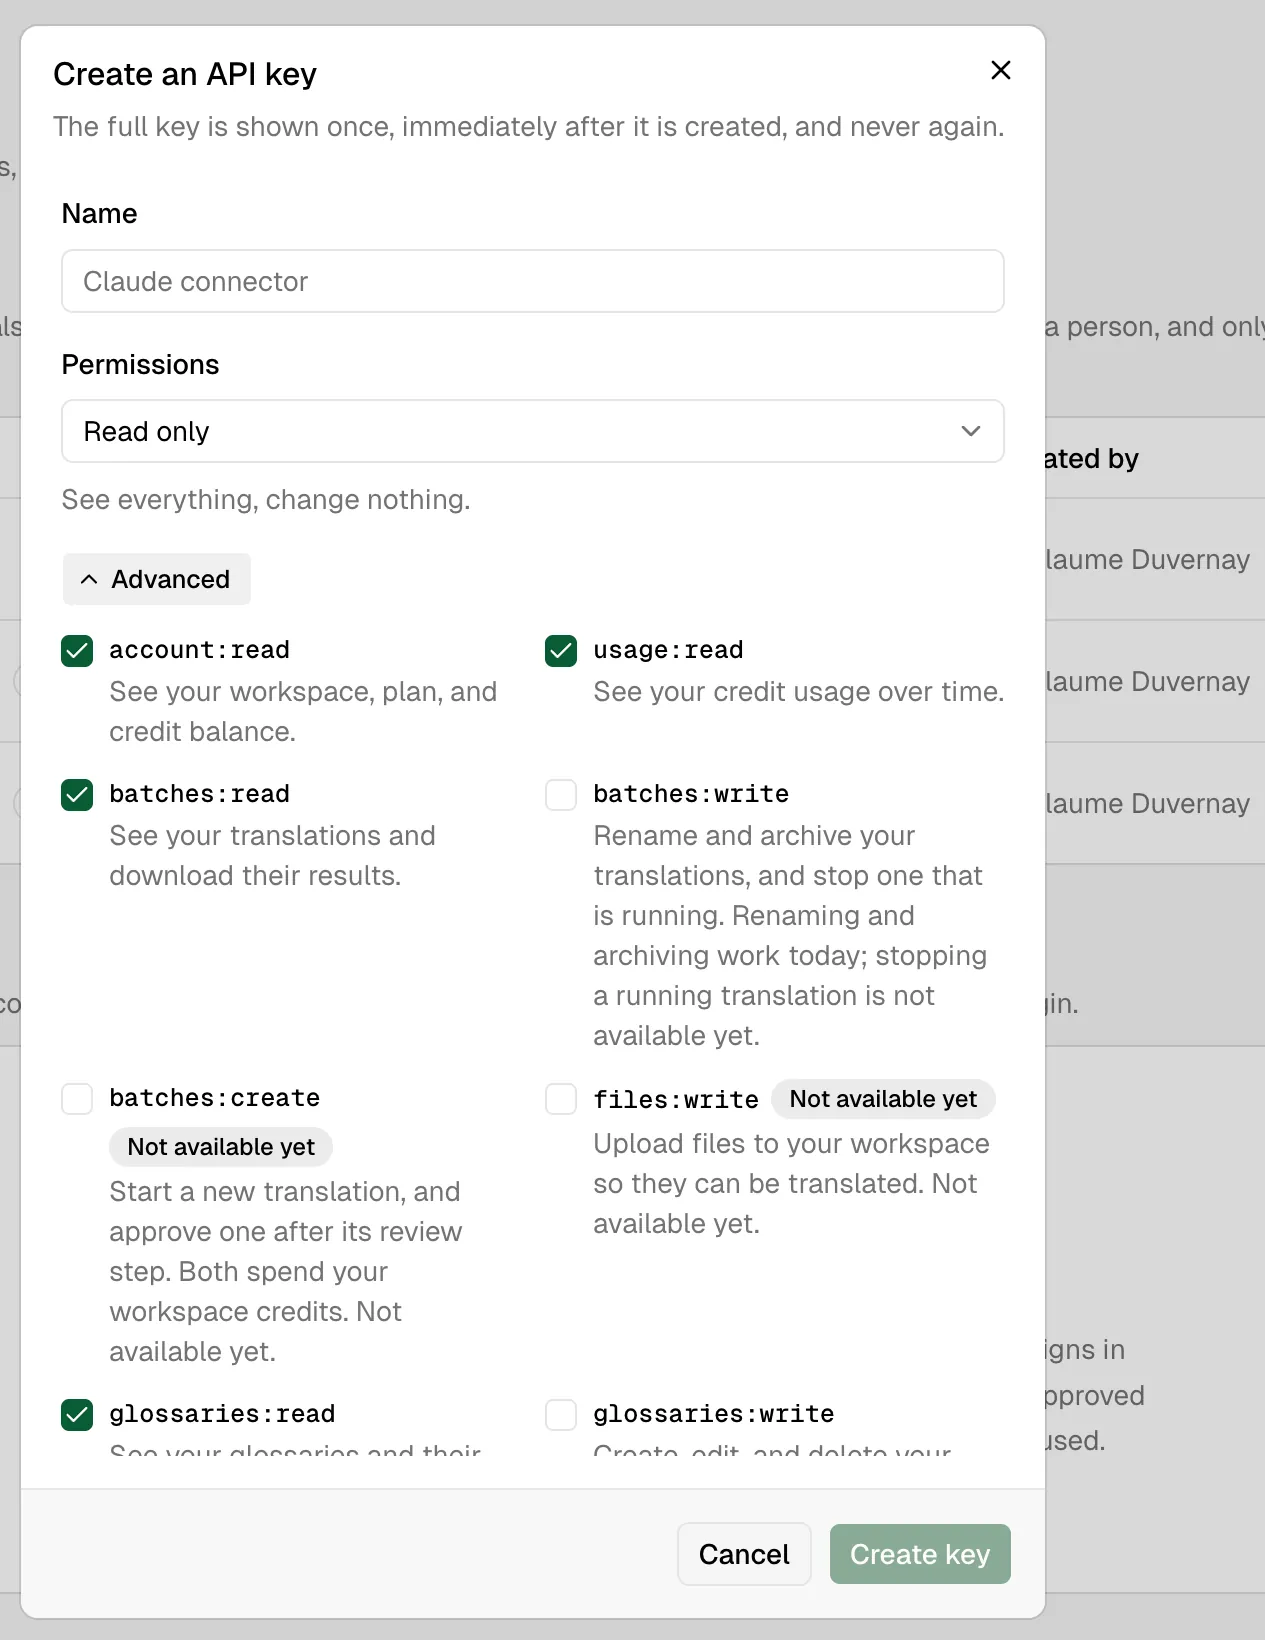
- Nome. Descreva a integração que usará a chave, por exemplo, a tarefa de CI ou o serviço. Use uma chave com nome diferente para cada integração.
- Permissões. Escolha uma predefinição: Somente leitura, Gerenciador de glossários ou Acesso total. Abra Avançado para selecionar escopos individuais. Comece pelo conjunto mínimo de que a integração precisa.
- Validade. Escolha Sem validade ou uma validade de 30, 90 ou 365 dias.
- Criar chave. O segredo completo aparece uma única vez, logo após a criação. Copie-o nesse momento; não será possível exibi-lo novamente.
Alternar uma chave
A lista de chaves oferece a ação Alternar. Ela emite uma chave substituta com o mesmo nome, escopos e validade e revoga a original na mesma operação. A chave antiga para de funcionar imediatamente, recebe a marca replaced em vez de ser simplesmente revogada e registra qual chave a substituiu.
Isso é intencional: você alterna uma chave porque o segredo pode ter sido comprometido, e uma chave que continua funcionando por mais uma hora também continua funcionando para quem a obteve. Para uma substituição planejada sem interrupção, crie uma segunda chave, migre a integração para ela, confirme que a chave antiga não está mais em uso e, então, revogue-a.
Tokens OAuth
A CLI e os clientes MCP compatíveis podem usar OAuth 2.1. O OAuth é recomendado para pessoas, pois a conexão registra quem a autorizou e respeita o limite de acesso desse membro. As chaves de API continuam sendo a opção certa para CI e serviços de back-end.
Escopos
Estes escopos estão disponíveis atualmente:
| Escopo | Permite |
|---|---|
account:read | Consultar a identidade do workspace, o plano, os recursos, os limites e o resumo de créditos |
usage:read | Consultar os totais de uso e os intervalos de tempo |
batches:read | Listar traduções, verificar o andamento e baixar os resultados concluídos |
batches:create | Criar, planejar e aprovar uma tradução. A aprovação consome créditos do workspace |
batches:write | Renomear e arquivar traduções, além de cancelar uma que esteja em andamento. O cancelamento é cobrado pelo trabalho já concluído |
glossaries:read | Listar e consultar glossários |
glossaries:write | Criar, atualizar, substituir ou excluir glossários |
A ausência de um escopo retorna 403 insufficient_scope.
Escopo reservado
Atualmente, é possível conceder mais um escopo, mas nenhum endpoint ainda o aceita. Ele aparece na tela de consentimento do OAuth e na predefinição Acesso total do painel, por isso está documentado aqui, em vez de ficar oculto: uma permissão cuja aprovação é solicitada deve sempre estar disponível na documentação de referência.
| Escopo | Permitirá | Status |
|---|---|---|
webhooks:write | Criar, editar e excluir os webhooks que notificam seus sistemas quando o trabalho é concluído | Ainda não disponível |
Ele é incluído antecipadamente para que uma credencial concedida agora continue funcionando quando o recurso for lançado, sem exigir uma nova aprovação. Consulte capabilities em GET /v1/account, e não os escopos concedidos, para determinar o que uma credencial realmente pode fazer. Um escopo pode ser concedido antes da existência do endpoint correspondente. Não é necessário um escopo específico para enviar um arquivo: os arquivos são enviados com a chamada de criação, usando batches:create.
Limite de acesso dos membros
Admins do workspace podem limitar o acesso dos membros às ferramentas para desenvolvedores. Um cliente OAuth recebe a interseção entre os escopos solicitados e aqueles que o membro que aprova pode usar. Reconectar solicitando mais permissões não contorna um limite de somente leitura.
O limite padrão de acesso dos membros em um workspace novo inclui todos os escopos, inclusive batches:create. Um membro já pode iniciar uma tradução no app web, então o limite corresponde ao que ele pode fazer por lá. Workspaces criados antes de 31 de agosto de 2026 mantêm o limite que tinham, que não incluía batches:create. O único escopo que consome créditos merece uma escolha consciente: um agente em loop com uma credencial delegada poderia consumir a cota de um mês inteiro antes que alguém percebesse, e não é possível recuperar os créditos gastos. Um admin pode desmarcá-lo, assim como qualquer outro escopo, na guia Permissions de Developer tools ou para uma pessoa específica na página Team.