Authentification et portées
Authentifiez les requêtes de l’API AI Glot avec des clés d’espace de travail ou des jetons OAuth, choisissez les portées minimales et renouvelez les identifiants sans exposer de secrets.
Envoyez une clé API d’espace de travail ou un jeton d’accès OAuth comme identifiant Bearer :
Authorization: Bearer aig_live_••••••••Ne placez jamais un identifiant dans une chaîne de requête. Les URL sont copiées dans les journaux, l’historique du navigateur et les en-têtes de référent.
Clés API d’espace de travail
Un administrateur crée les clés dans Outils de développement, sous l’onglet API. Le secret complet ne s’affiche qu’une fois ; AI Glot ne conserve qu’un hachage protégé. Un espace de travail peut compter jusqu’à 10 clés actives.
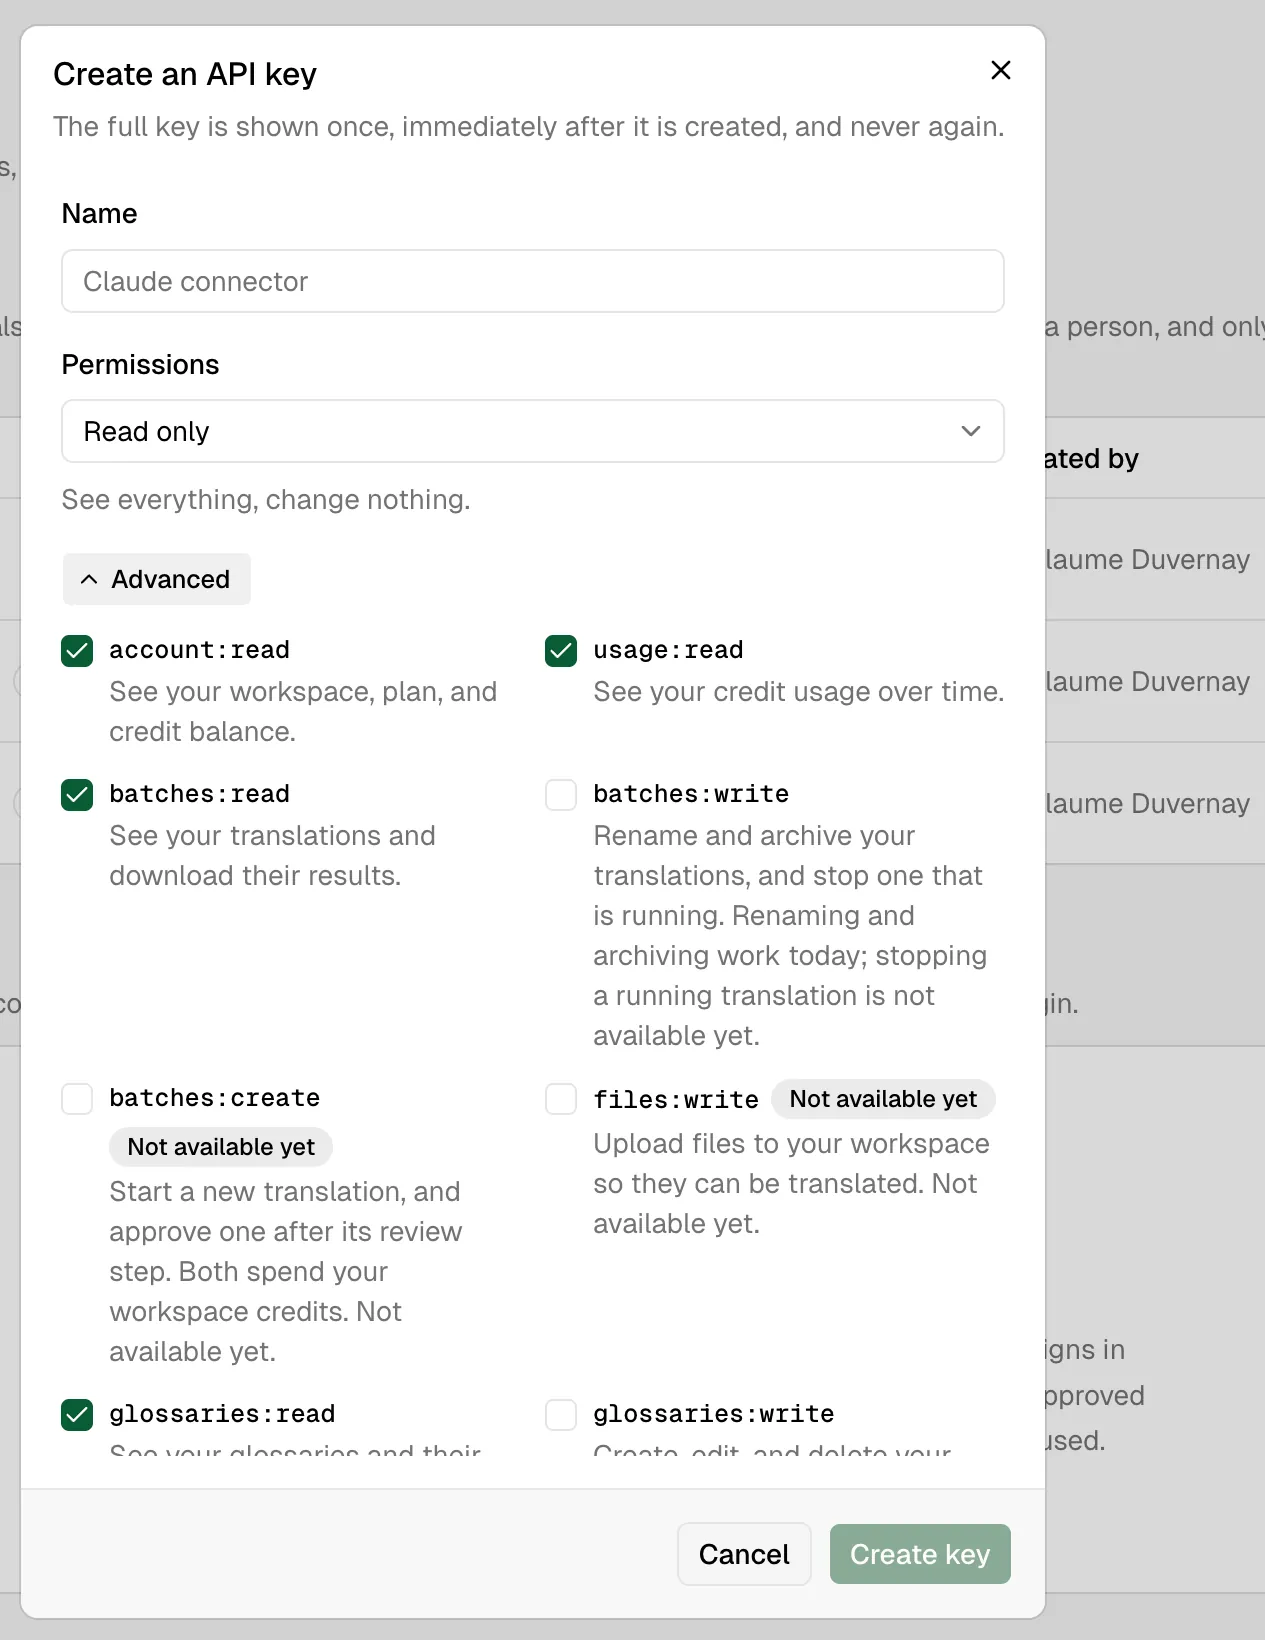
- Nom. Indiquez l’intégration qui utilisera la clé, par exemple le travail CI ou le service concerné. Créez une clé distincte et nommée pour chaque intégration.
- Autorisations. Choisissez un préréglage : Lecture seule, Gestionnaire de glossaires ou Accès complet. Ouvrez Avancé pour sélectionner les portées individuellement. Commencez par l’ensemble minimal dont l’intégration a besoin.
- Expiration. Choisissez Aucune expiration, ou une expiration dans 30, 90 ou 365 jours.
- Créer une clé. Le secret complet s’affiche une seule fois, juste après sa création. Copiez-le à ce moment-là : vous ne pourrez plus le consulter.
Renouveler une clé
La liste des clés propose l’action Renouveler. Elle crée une clé de remplacement portant le même nom et conservant les mêmes portées et la même expiration, puis révoque l’originale au cours de la même opération. L’ancienne clé cesse immédiatement de fonctionner. Elle est marquée replaced plutôt que simplement révoquée, et la clé qui lui succède est indiquée.
C’est intentionnel : vous renouvelez une clé parce qu’un secret est peut-être compromis. Une clé qui reste valide une heure de plus reste également utilisable par la personne qui l’a dérobée. Pour une transition planifiée sans interruption de service, créez plutôt une deuxième clé, basculez l’intégration sur celle-ci, vérifiez que l’ancienne n’est plus utilisée, puis révoquez-la.
Jetons OAuth
La CLI et les clients MCP compatibles peuvent utiliser OAuth 2.1. OAuth est recommandé pour les personnes : la connexion indique qui l’a approuvée et respecte le plafond d’accès de ce membre. Les clés API restent adaptées aux tâches CI et aux services backend.
Portées
Les portées suivantes sont actuellement disponibles :
| Portée | Autorisation |
|---|---|
account:read | Identité de l’espace de travail, forfait, fonctionnalités, limites et récapitulatif des crédits |
usage:read | Totaux d’utilisation et périodes de consommation |
batches:read | Lister les traductions, consulter leur avancement et télécharger les résultats terminés |
batches:create | Créer une traduction, la planifier et l’approuver. L’approbation consomme les crédits de l’espace de travail |
batches:write | Renommer et archiver des traductions, et annuler celles en cours. L’annulation est facturée en fonction du travail déjà effectué |
glossaries:read | Lister et consulter les glossaires |
glossaries:write | Créer, mettre à jour, remplacer ou supprimer des glossaires |
Une portée manquante entraîne la réponse 403 insufficient_scope.
Portée réservée
Une autre portée peut être accordée dès aujourd’hui, mais aucun point de terminaison ne la prend encore en charge. Elle apparaît à l’écran de consentement OAuth et dans le préréglage Accès complet du tableau de bord. Nous la documentons donc ici plutôt que de la masquer : toute autorisation soumise à votre approbation doit pouvoir être retrouvée dans la documentation de référence.
| Portée | Autorisation prévue | État |
|---|---|---|
webhooks:write | Créer, modifier et supprimer les webhooks qui avertissent vos systèmes lorsque les tâches sont terminées | Pas encore disponible |
Cette portée est définie à l’avance pour qu’un identifiant accordé aujourd’hui reste valide lorsque la fonctionnalité sera lancée, sans nécessiter une nouvelle approbation. Pour déterminer ce qu’un identifiant peut réellement faire, consultez capabilities dans GET /v1/account, plutôt que les portées accordées. Une portée peut être accordée avant l’existence du point de terminaison correspondant. L’envoi d’un fichier ne nécessite aucune portée dédiée : les fichiers sont transmis avec l’appel de création, sous batches:create.
Limite d’accès des membres
Les administrateurs d’un espace de travail peuvent limiter l’accès des membres aux outils de développement. Un client OAuth reçoit l’intersection entre les portées demandées et celles auxquelles le membre qui l’approuve a accès. Une nouvelle connexion avec une demande plus étendue ne permet pas de contourner une limite en lecture seule.
Par défaut, les limites d’accès des membres des nouveaux espaces de travail comprennent toutes les portées, y compris batches:create. Un membre peut déjà lancer une traduction dans l’application web ; la limite correspond donc à ce qu’il peut y faire. Les espaces de travail créés avant le 31 août 2026 conservent leur limite actuelle, qui exclut batches:create. Cette portée étant la seule à consommer des crédits, son attribution doit être mûrement réfléchie : un agent exécutant une boucle avec un identifiant délégué pourrait épuiser le budget mensuel avant que quiconque ne s’en aperçoive, et les crédits consommés ne peuvent pas être récupérés. Un administrateur peut décocher cette portée, ou toute autre, dans l’onglet Autorisations des Outils de développement, ou pour une personne donnée depuis la page Équipe.