Workspaces en leden
Lees meer over workspace-eigendom, rollen van leden, gedeelde credits, API-sleutels en de toestemmingslimiet voor persoonlijke OAuth-verbindingen in AI Glot.
Een workspace vormt de afbakening voor vertalingen, woordenlijsten, credits, facturering, leden en ontwikkelaarsreferenties. Gegevens uit de ene workspace worden nooit bewust met een andere gedeeld.
Rollen
| Rol | Typische toegang |
|---|---|
| Admin | De workspace, leden, facturering en API-sleutels van de workspace beheren |
| Member | Het vertaalplatform gebruiken binnen de toegang die de workspace verleent |
Admins nodigen teamgenoten uit via Team in de zijbalk door een uitnodigingslink te delen. Wanneer iemand deelneemt, wordt diegene aan de bestaande workspace toegevoegd. Er worden geen gegevens gekopieerd naar een persoonlijk account. Het Free-abonnement heeft één gebruikersplaats. Voor uitnodigingen aan teamgenoten is dus een betaald abonnement nodig.
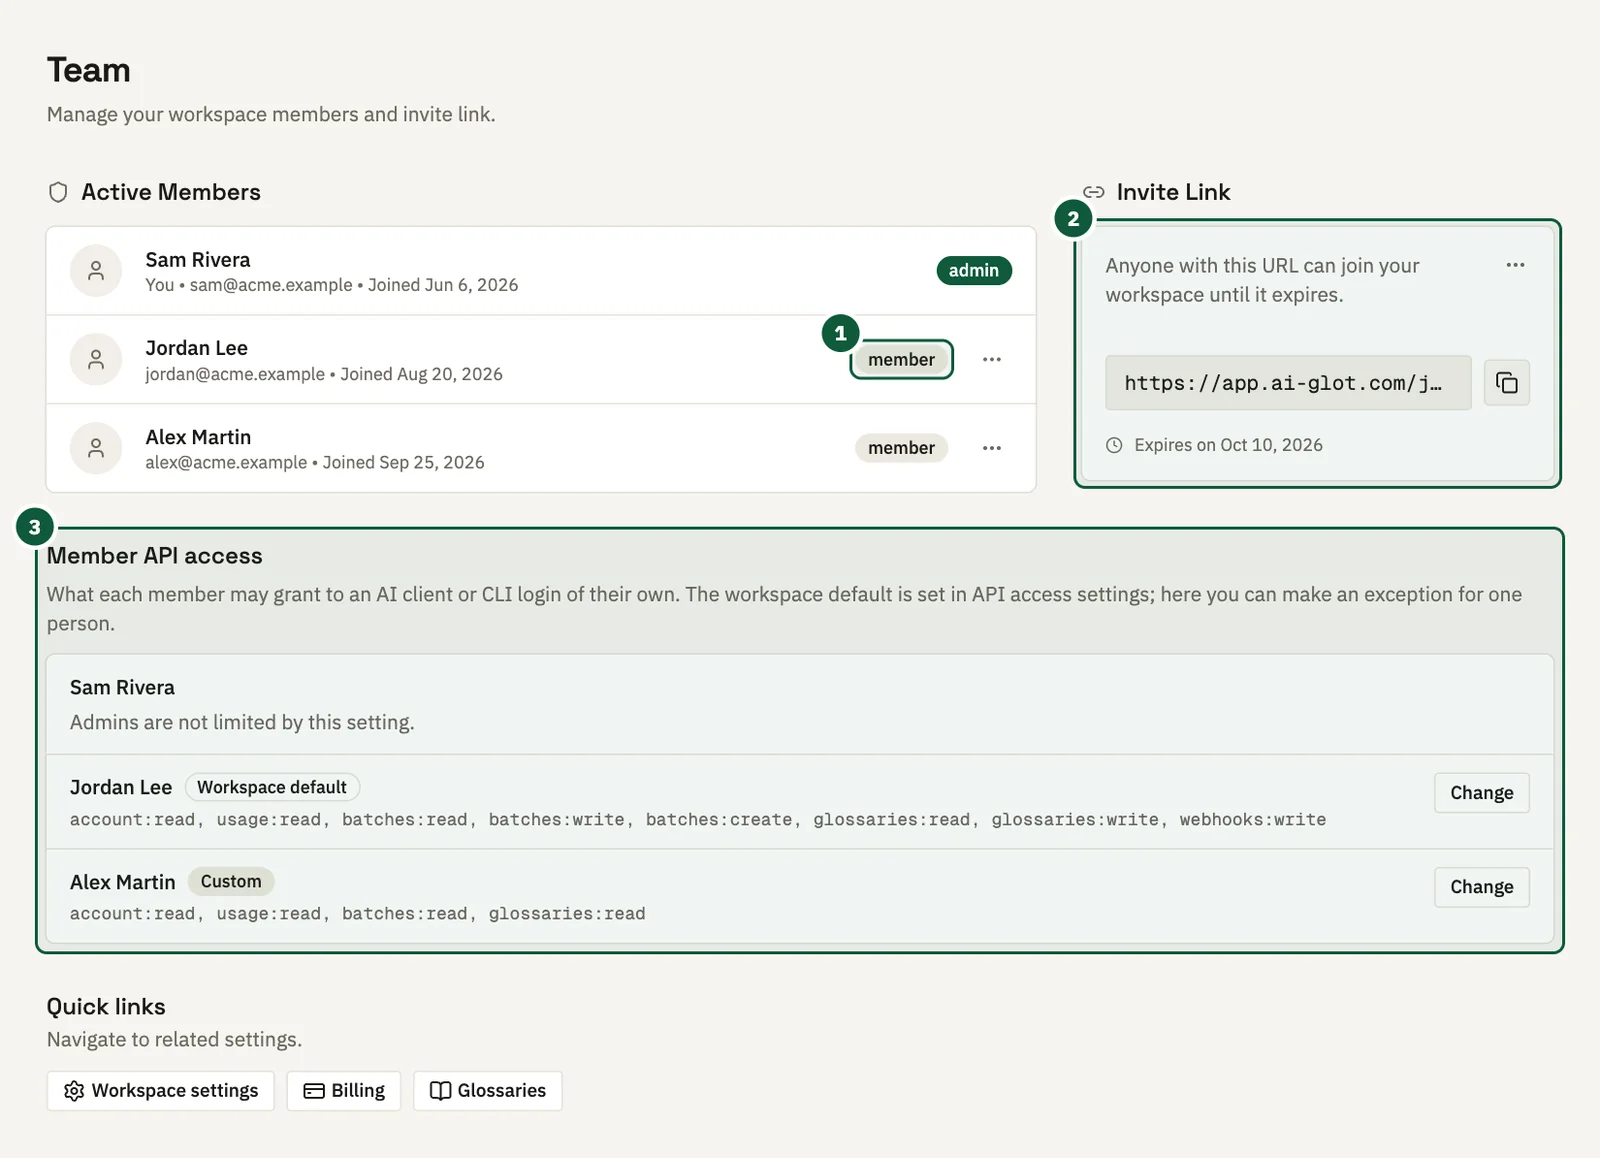
- Role. Iedereen is admin of member. Admins openen het menu naast een member om de rol te wijzigen of diegene uit de workspace te verwijderen.
- Invite link. Maak de link aan, kopieer deze en stuur hem naar een teamgenoot. Iedereen met de link kan deelnemen tot de vervaldatum die eronder staat. Gebruik het menu van de link om deze te vernieuwen, zodat de oude link meteen niet meer werkt, of om uitnodigingen uit te schakelen.
- Member API access. Dit is de maximale toegang die een member aan een eigen AI-client of CLI-aanmelding mag verlenen. Admins kunnen met Change een uitzondering voor één persoon instellen. Zie Toegang voor ontwikkelaars.
Toegang voor ontwikkelaars
Admins maken API-sleutels voor de workspace aan in Developer tools, op het tabblad API. Een sleutel hoort bij de workspace, niet bij één persoon, en kan een naam krijgen, scopes toegewezen krijgen, worden vernieuwd en worden ingetrokken.
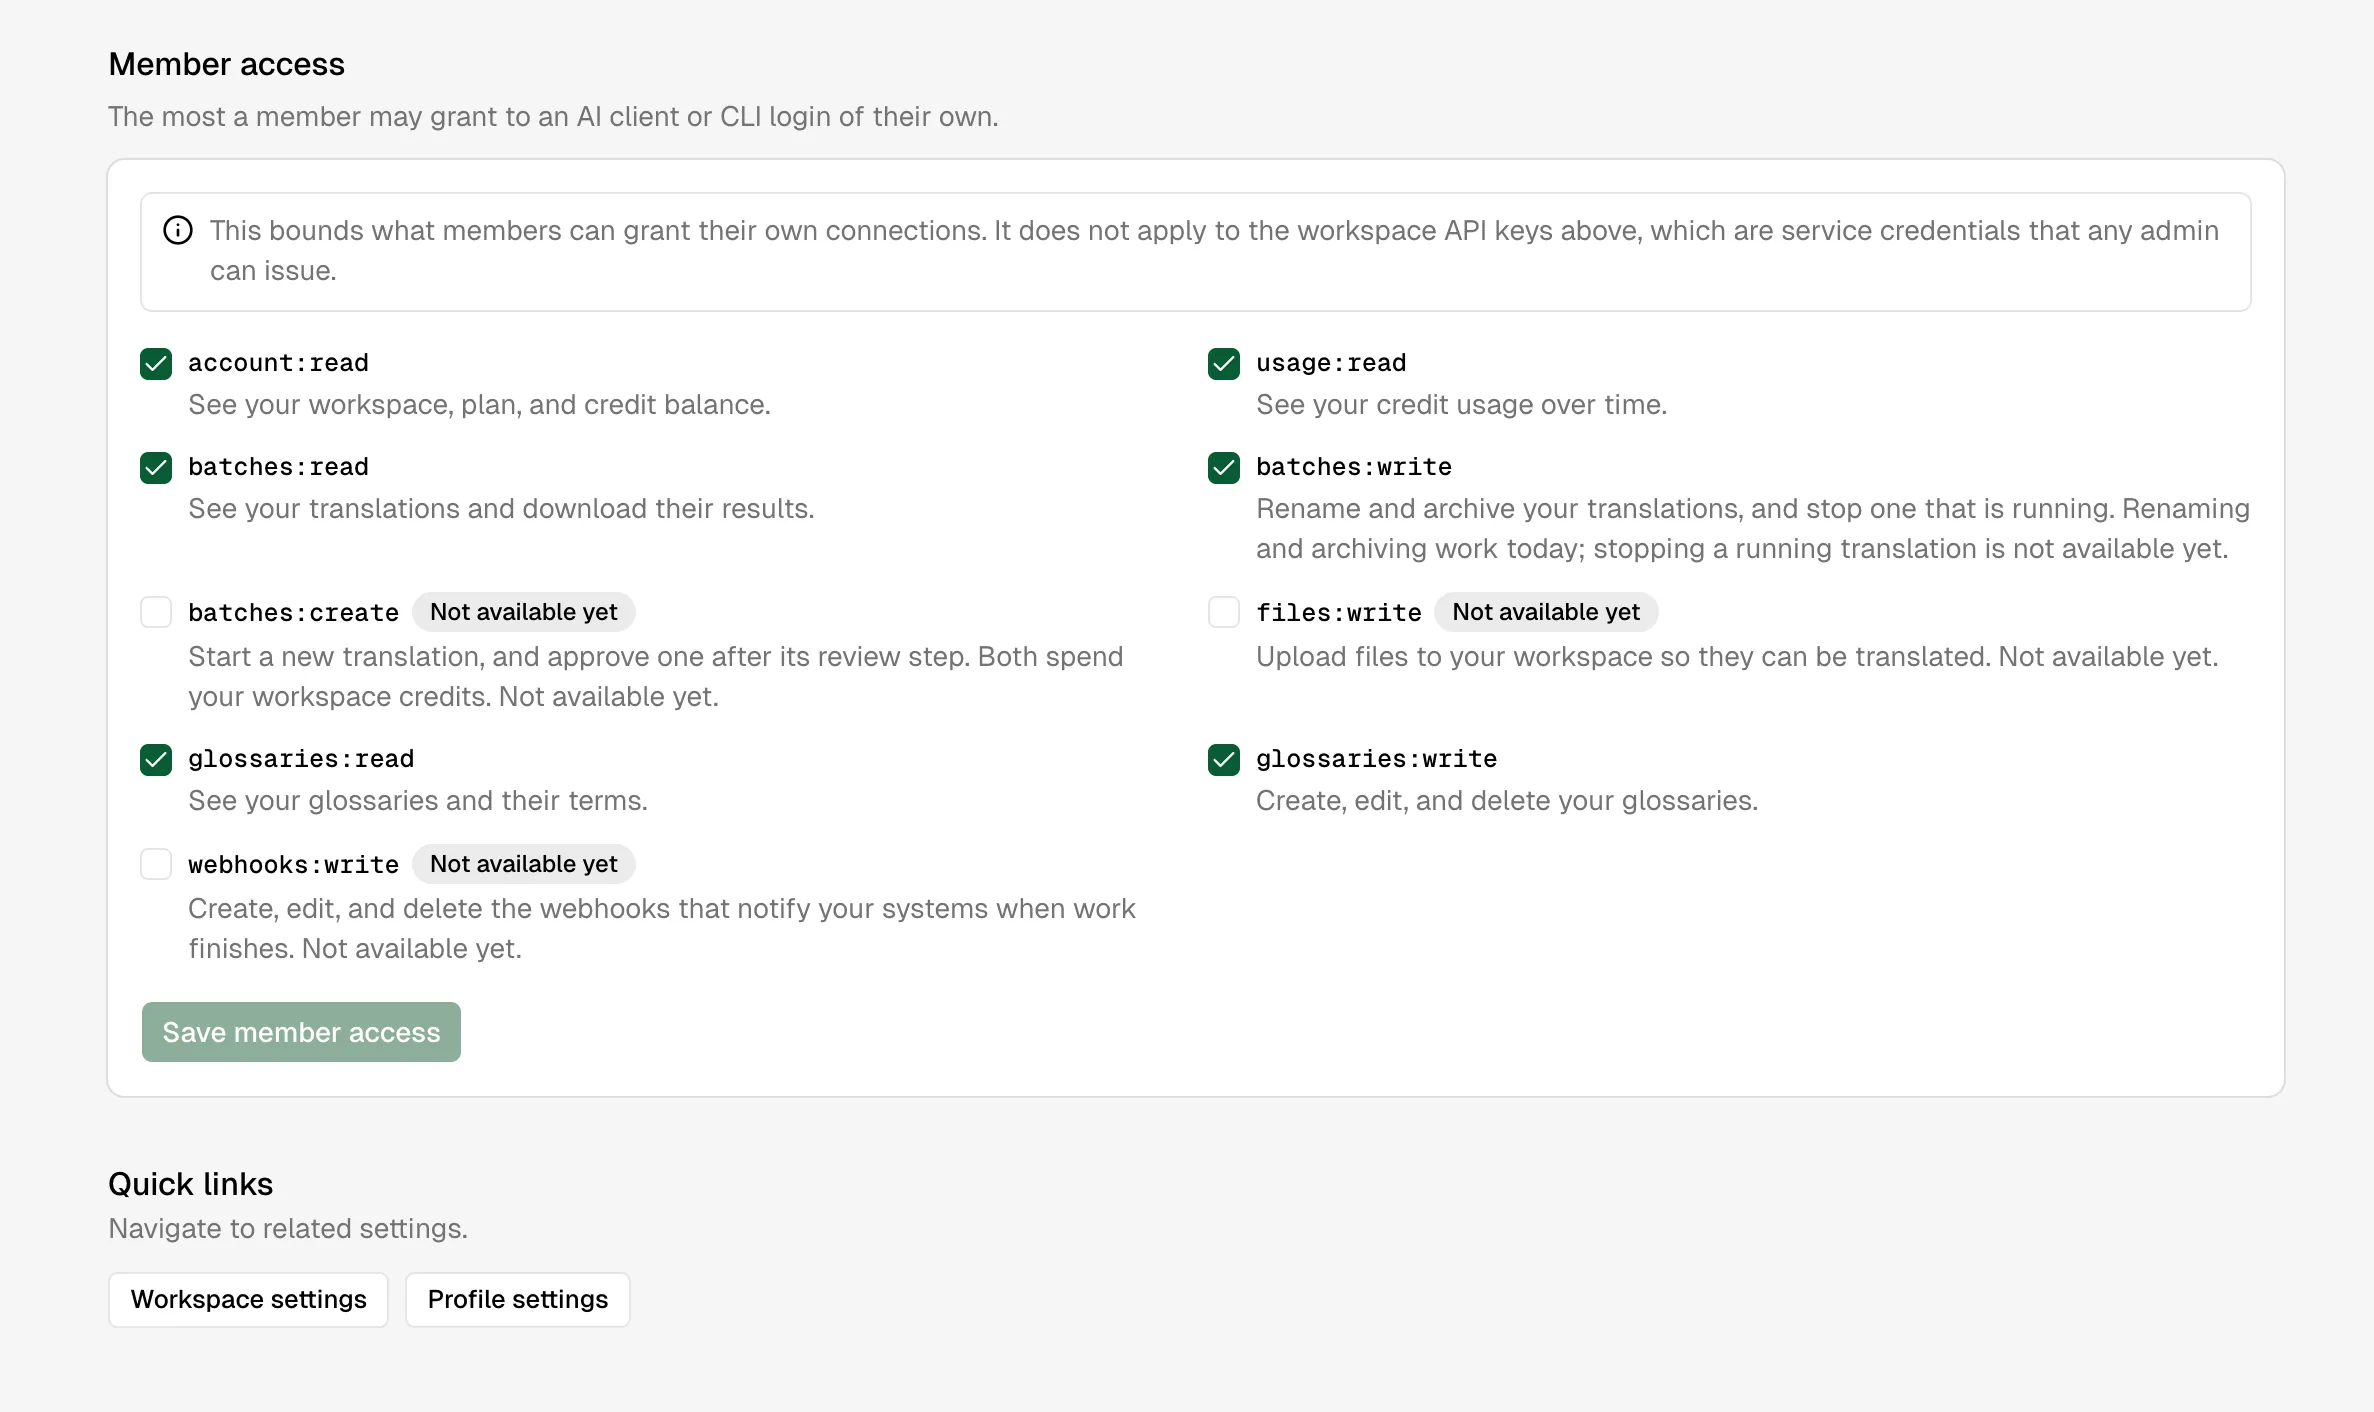
OAuth-verbindingen, zoals een CLI-aanmelding of een MCP-client, gebruiken de identiteit van het lid dat toestemming heeft gegeven. Het beleid voor toegang van leden in de workspace vormt een bovengrens: iemand met alleen-lezen toegang voor ontwikkelaars kan geen schrijfrechten krijgen door een ruimere OAuth-scope aan te vragen. Admins stellen de standaard voor de workspace in op het tabblad Permissions van Developer tools. In een nieuwe workspace zijn alle scopes toegestaan. Workspaces die vóór 31 August 2026 zijn aangemaakt, behouden hun bestaande limiet.
De limiet bepaalt alleen welke toegang een lid aan een AI-client of de CLI kan verlenen. Een lid kan dezelfde handelingen nog steeds zelf uitvoeren in de app. De limiet geldt niet voor API-sleutels van de workspace, die alleen admins kunnen aanmaken.
Vertrekken of verwijderen
Als je een member verwijdert, verliest diegene de toegang tot de workspace. Een sleutel of OAuth-verbinding intrekken, maakt die referentie afzonderlijk onbruikbaar. Bij accountverwijdering en workspace-eigendom zijn waarborgen ingebouwd, zodat gedeelde workspacegegevens niet ongemerkt verweesd raken.
Persoonlijke voorkeuren
Leden kunnen hun weergavenaam, thema en interfacetaal aanpassen via hun profielinstellingen. E-mailabonnementen beheer je apart, zodat je productupdates, activiteitsmeldingen en e-mails over je account of facturering afzonderlijk kunt instellen.