Espaces de travail et membres
Découvrez la gestion des espaces de travail AI Glot, les rôles des membres, les crédits partagés, les clés API et la limite de permissions appliquée aux connexions OAuth personnelles.
Un espace de travail regroupe les traductions, les glossaires, les crédits, la facturation, les membres et les identifiants de développeur. Les données d’un espace de travail ne sont jamais volontairement exposées à un autre.
Rôles
| Rôle | Accès habituel |
|---|---|
| Admin | Gérer l’espace de travail, les membres, la facturation et les clés API de l’espace de travail |
| Membre | Utiliser la plateforme de traduction selon les accès accordés par l’espace de travail |
Les admins invitent leurs collègues depuis Team, dans la barre latérale, en leur envoyant un lien d’invitation. Rejoindre l’espace de travail ajoute la personne à l’espace existant, sans copier ses données dans un compte personnel. L’offre Free ne comprend qu’une seule place. Il faut donc souscrire une offre payante pour inviter des collègues.
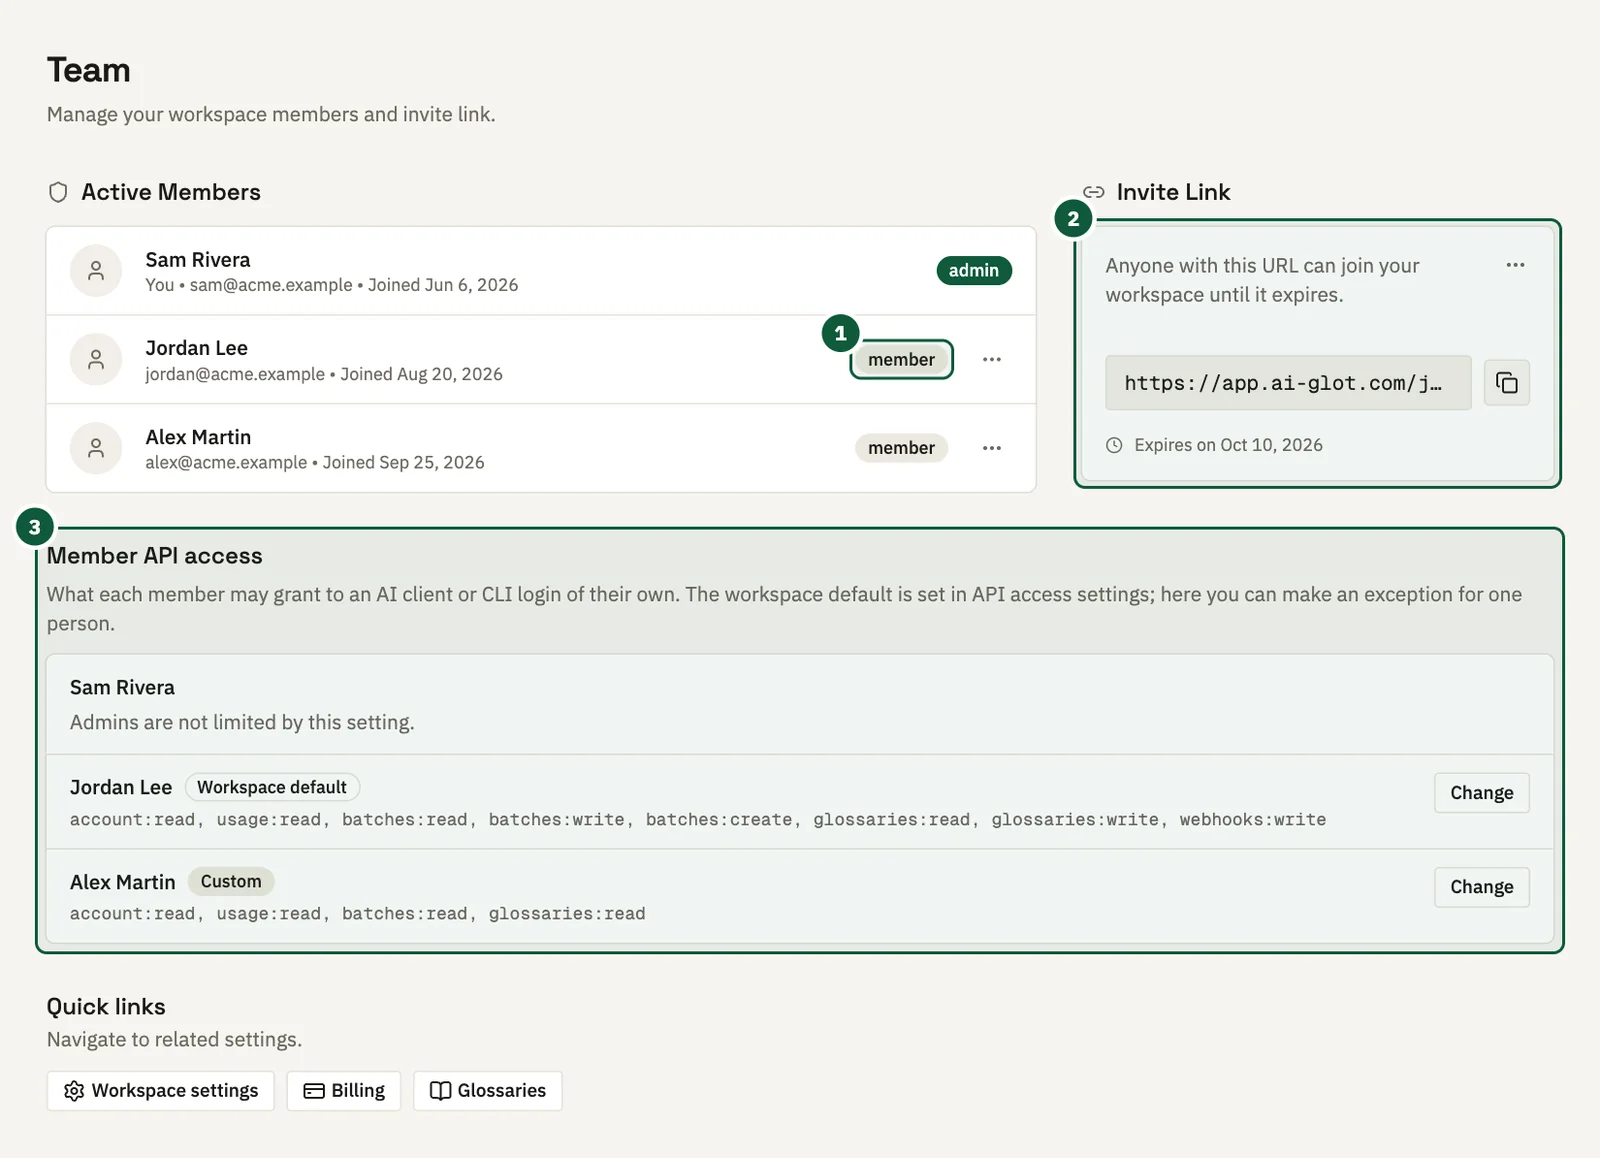
- Rôle. Chaque personne est admin ou membre. Les admins ouvrent le menu à côté d’un membre pour modifier son rôle ou le retirer de l’espace de travail.
- Lien d’invitation. Créez le lien, copiez-le et envoyez-le à un collègue. Toute personne disposant du lien peut rejoindre l’espace jusqu’à la date d’expiration affichée en dessous. Dans le menu du lien, vous pouvez le renouveler, ce qui désactive immédiatement l’ancien, ou désactiver les invitations.
- Accès API des membres. Définit le niveau d’accès maximal que chaque membre peut accorder à son propre client IA ou à sa connexion à la CLI. Les admins peuvent déroger à cette règle pour une personne avec Change. Consultez la section Accès développeur.
Accès développeur
Les admins créent les clés API de l’espace de travail dans Developer tools, sous l’onglet API. Une clé est associée à l’espace de travail, et non à une personne. Elle peut être nommée, limitée à certains accès, renouvelée et révoquée.
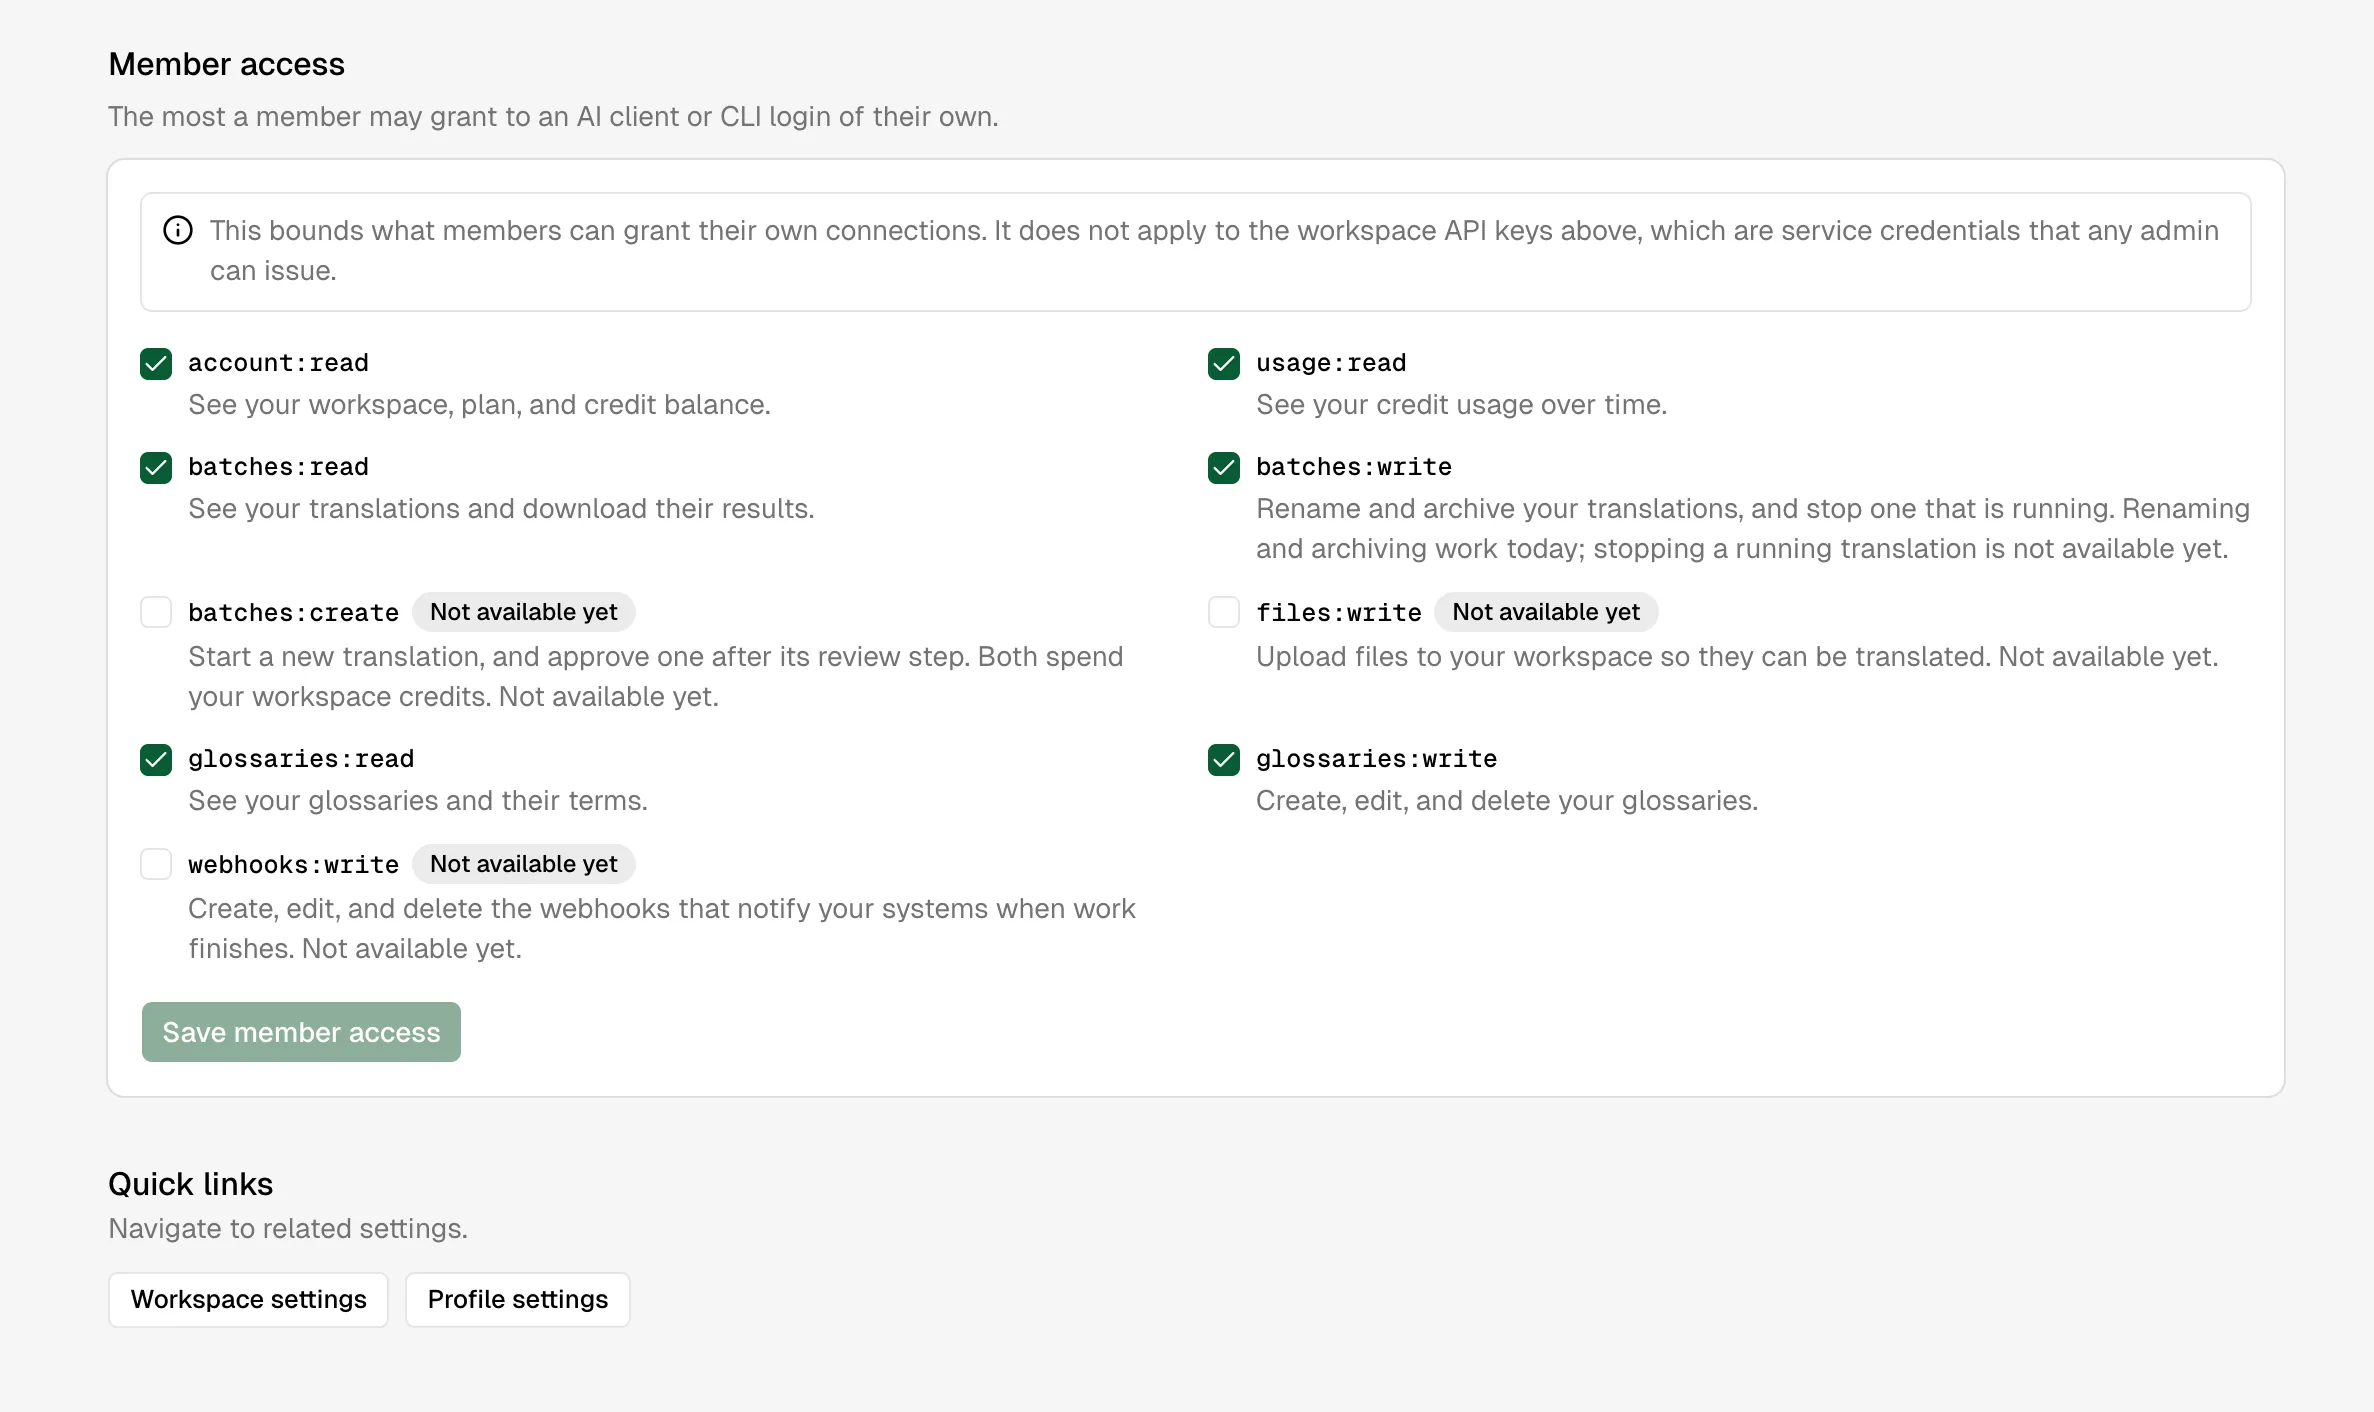
Les connexions OAuth, comme une connexion à la CLI ou un client MCP, utilisent l’identité du membre qui les a approuvées. La politique d’accès des membres de l’espace de travail fixe une limite maximale : une personne dont l’accès développeur est limité à la lecture seule ne peut pas obtenir un accès en écriture en demandant un périmètre OAuth plus étendu. Les admins définissent le niveau d’accès par défaut de l’espace dans l’onglet Permissions de Developer tools. Dans un nouvel espace de travail, tous les périmètres sont autorisés. Les espaces créés avant le 31 août 2026 conservent la limite déjà en place.
Cette limite restreint uniquement les accès qu’un membre peut accorder à un client IA ou à la CLI. Elle ne l’empêche pas d’effectuer les mêmes opérations manuellement dans l’application et ne s’applique pas aux clés API de l’espace de travail, que seuls les admins peuvent créer.
Départ ou suppression
Le retrait d’un membre met fin à son accès à l’espace de travail. La révocation d’une clé ou d’une connexion OAuth désactive séparément l’identifiant correspondant. Des mesures de protection encadrent la suppression des comptes et la propriété des espaces de travail, afin que les données partagées ne se retrouvent pas sans propriétaire à l’insu des membres.
Préférences personnelles
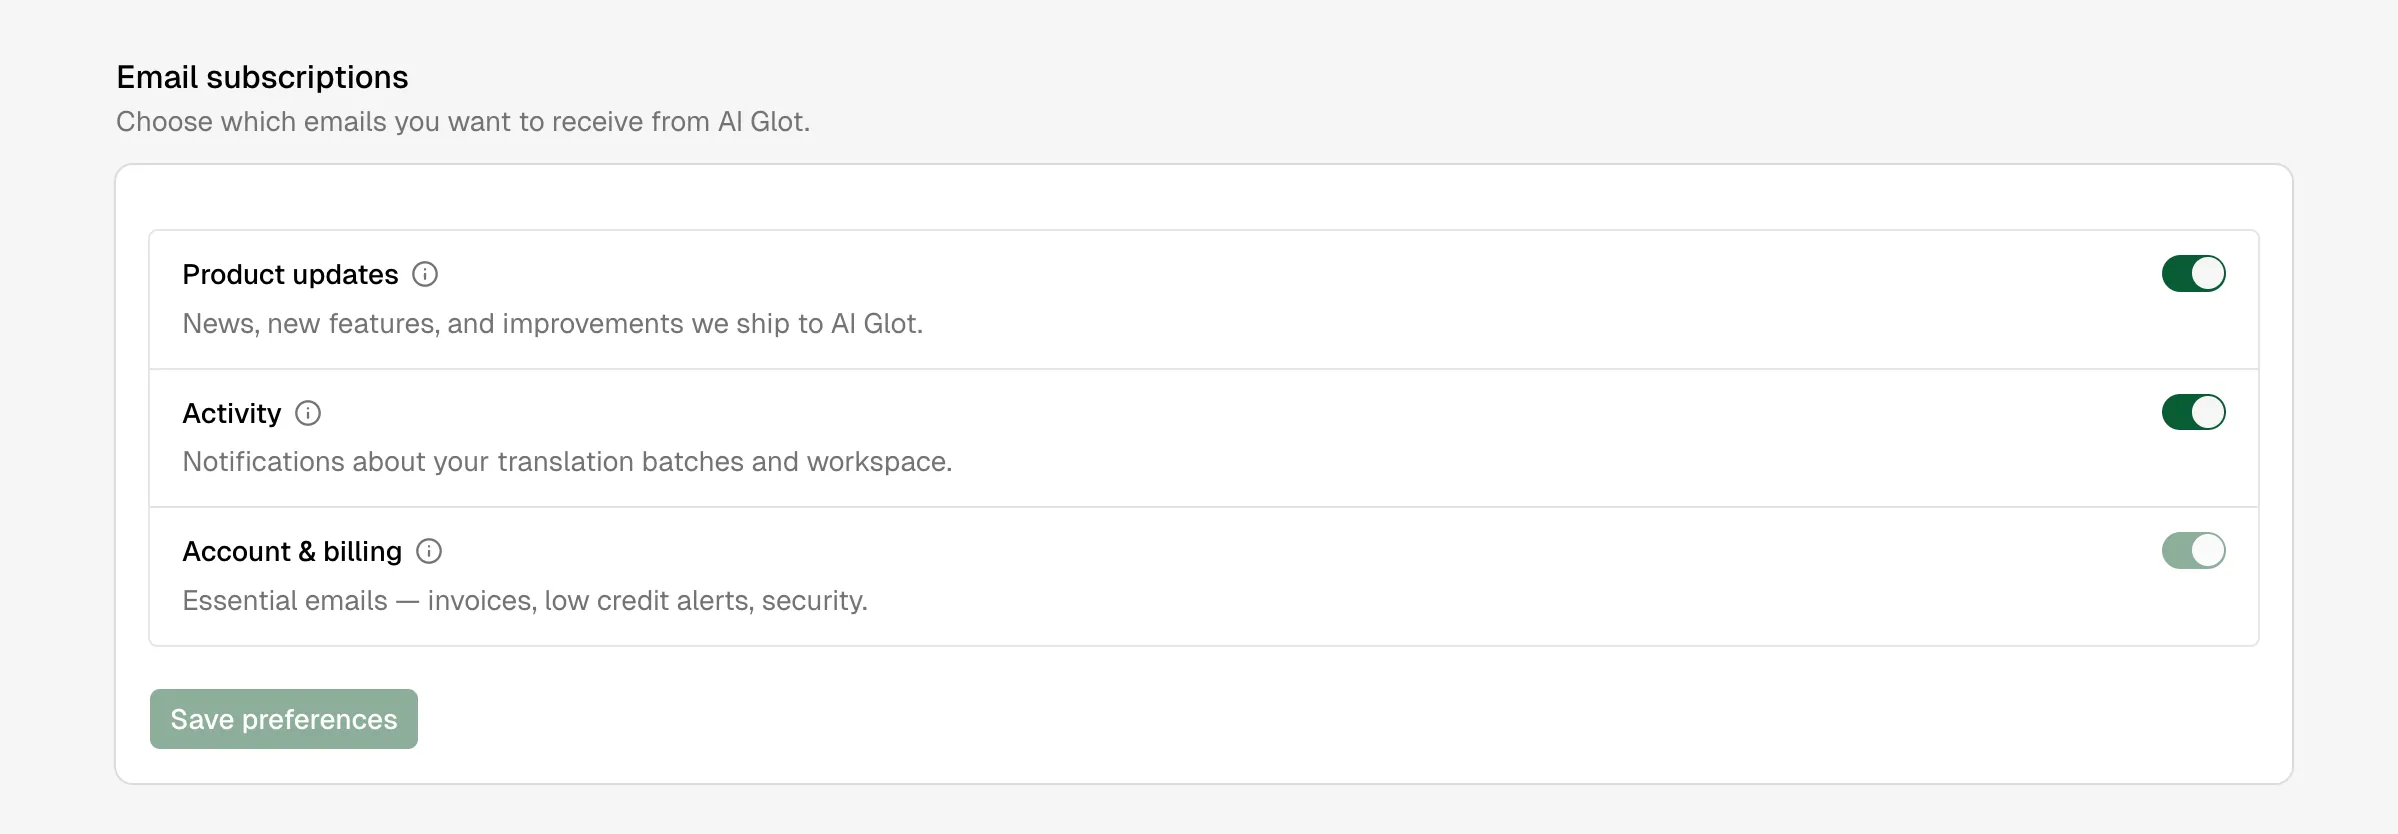
Les membres peuvent modifier leur nom d’affichage, leur thème et la langue de l’interface dans les paramètres de leur profil. Les abonnements aux e-mails se gèrent séparément. Vous pouvez ainsi choisir indépendamment de recevoir les actualités produit, les notifications d’activité et les e-mails relatifs au compte ou à la facturation.