Arbeitsbereiche und Mitglieder
Erfahre mehr über die Inhaberschaft von AI Glot-Arbeitsbereichen, Mitgliederrollen, geteilte Credits, API-Schlüssel und die Berechtigungsobergrenze für persönliche OAuth-Verbindungen.
Ein Arbeitsbereich bündelt Übersetzungen, Glossare, Credits, Abrechnung, Mitglieder und Entwicklerzugangsdaten. Daten aus einem Arbeitsbereich werden niemals absichtlich einem anderen zugänglich gemacht.
Rollen
| Rolle | Typischer Zugriff |
|---|---|
| Admin | Arbeitsbereich, Mitglieder, Abrechnung und API-Schlüssel des Arbeitsbereichs verwalten |
| Mitglied | Die Übersetzungsplattform im Rahmen der vom Arbeitsbereich gewährten Berechtigungen nutzen |
Admins laden Teammitglieder über Team in der Seitenleiste ein, indem sie einen Einladungslink teilen. Beim Beitritt wird die Person dem bestehenden Arbeitsbereich hinzugefügt. Es werden keine Daten in ein persönliches Konto kopiert. Im Free-Tarif ist nur ein Platz enthalten. Für Einladungen an Teammitglieder ist daher ein kostenpflichtiger Tarif erforderlich.
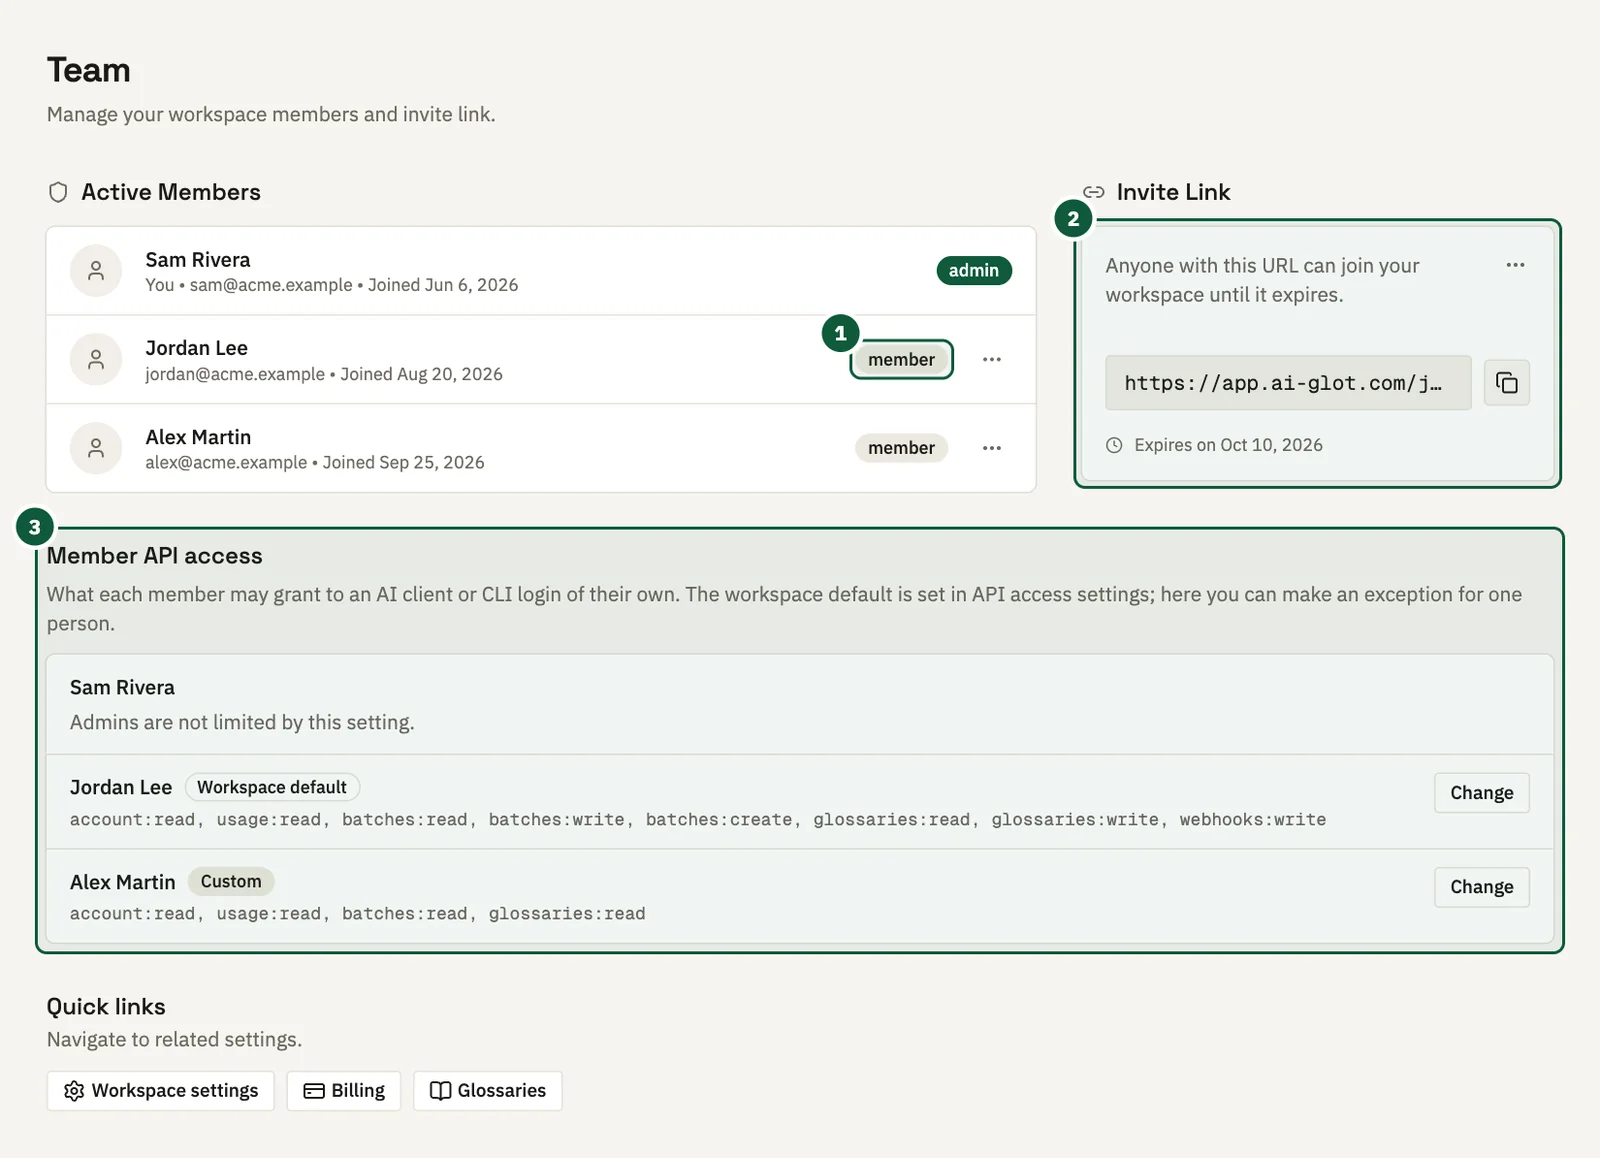
- Rolle. Jede Person ist Admin oder Mitglied. Admins können über das Menü neben einem Mitglied dessen Rolle ändern oder die Person aus dem Arbeitsbereich entfernen.
- Einladungslink. Erstelle den Link, kopiere ihn und sende ihn an ein Teammitglied. Jede Person mit dem Link kann bis zum darunter angegebenen Ablaufdatum beitreten. Über das Menü des Links kannst du ihn erneuern. Dadurch wird der alte Link sofort ungültig. Oder du deaktivierst Einladungen.
- API-Zugriff von Mitgliedern. Legt fest, welche Berechtigungen ein Mitglied höchstens einem eigenen KI-Client oder einer CLI-Anmeldung erteilen kann. Admins können für einzelne Personen über Change eine Ausnahme festlegen. Weitere Informationen findest du unter Entwicklerzugriff.
Entwicklerzugriff
Admins erstellen API-Schlüssel für den Arbeitsbereich unter Developer tools auf der Registerkarte API. Ein Schlüssel gehört zum Arbeitsbereich, nicht zu einer einzelnen Person. Er kann benannt, mit Berechtigungen versehen, erneuert und widerrufen werden.
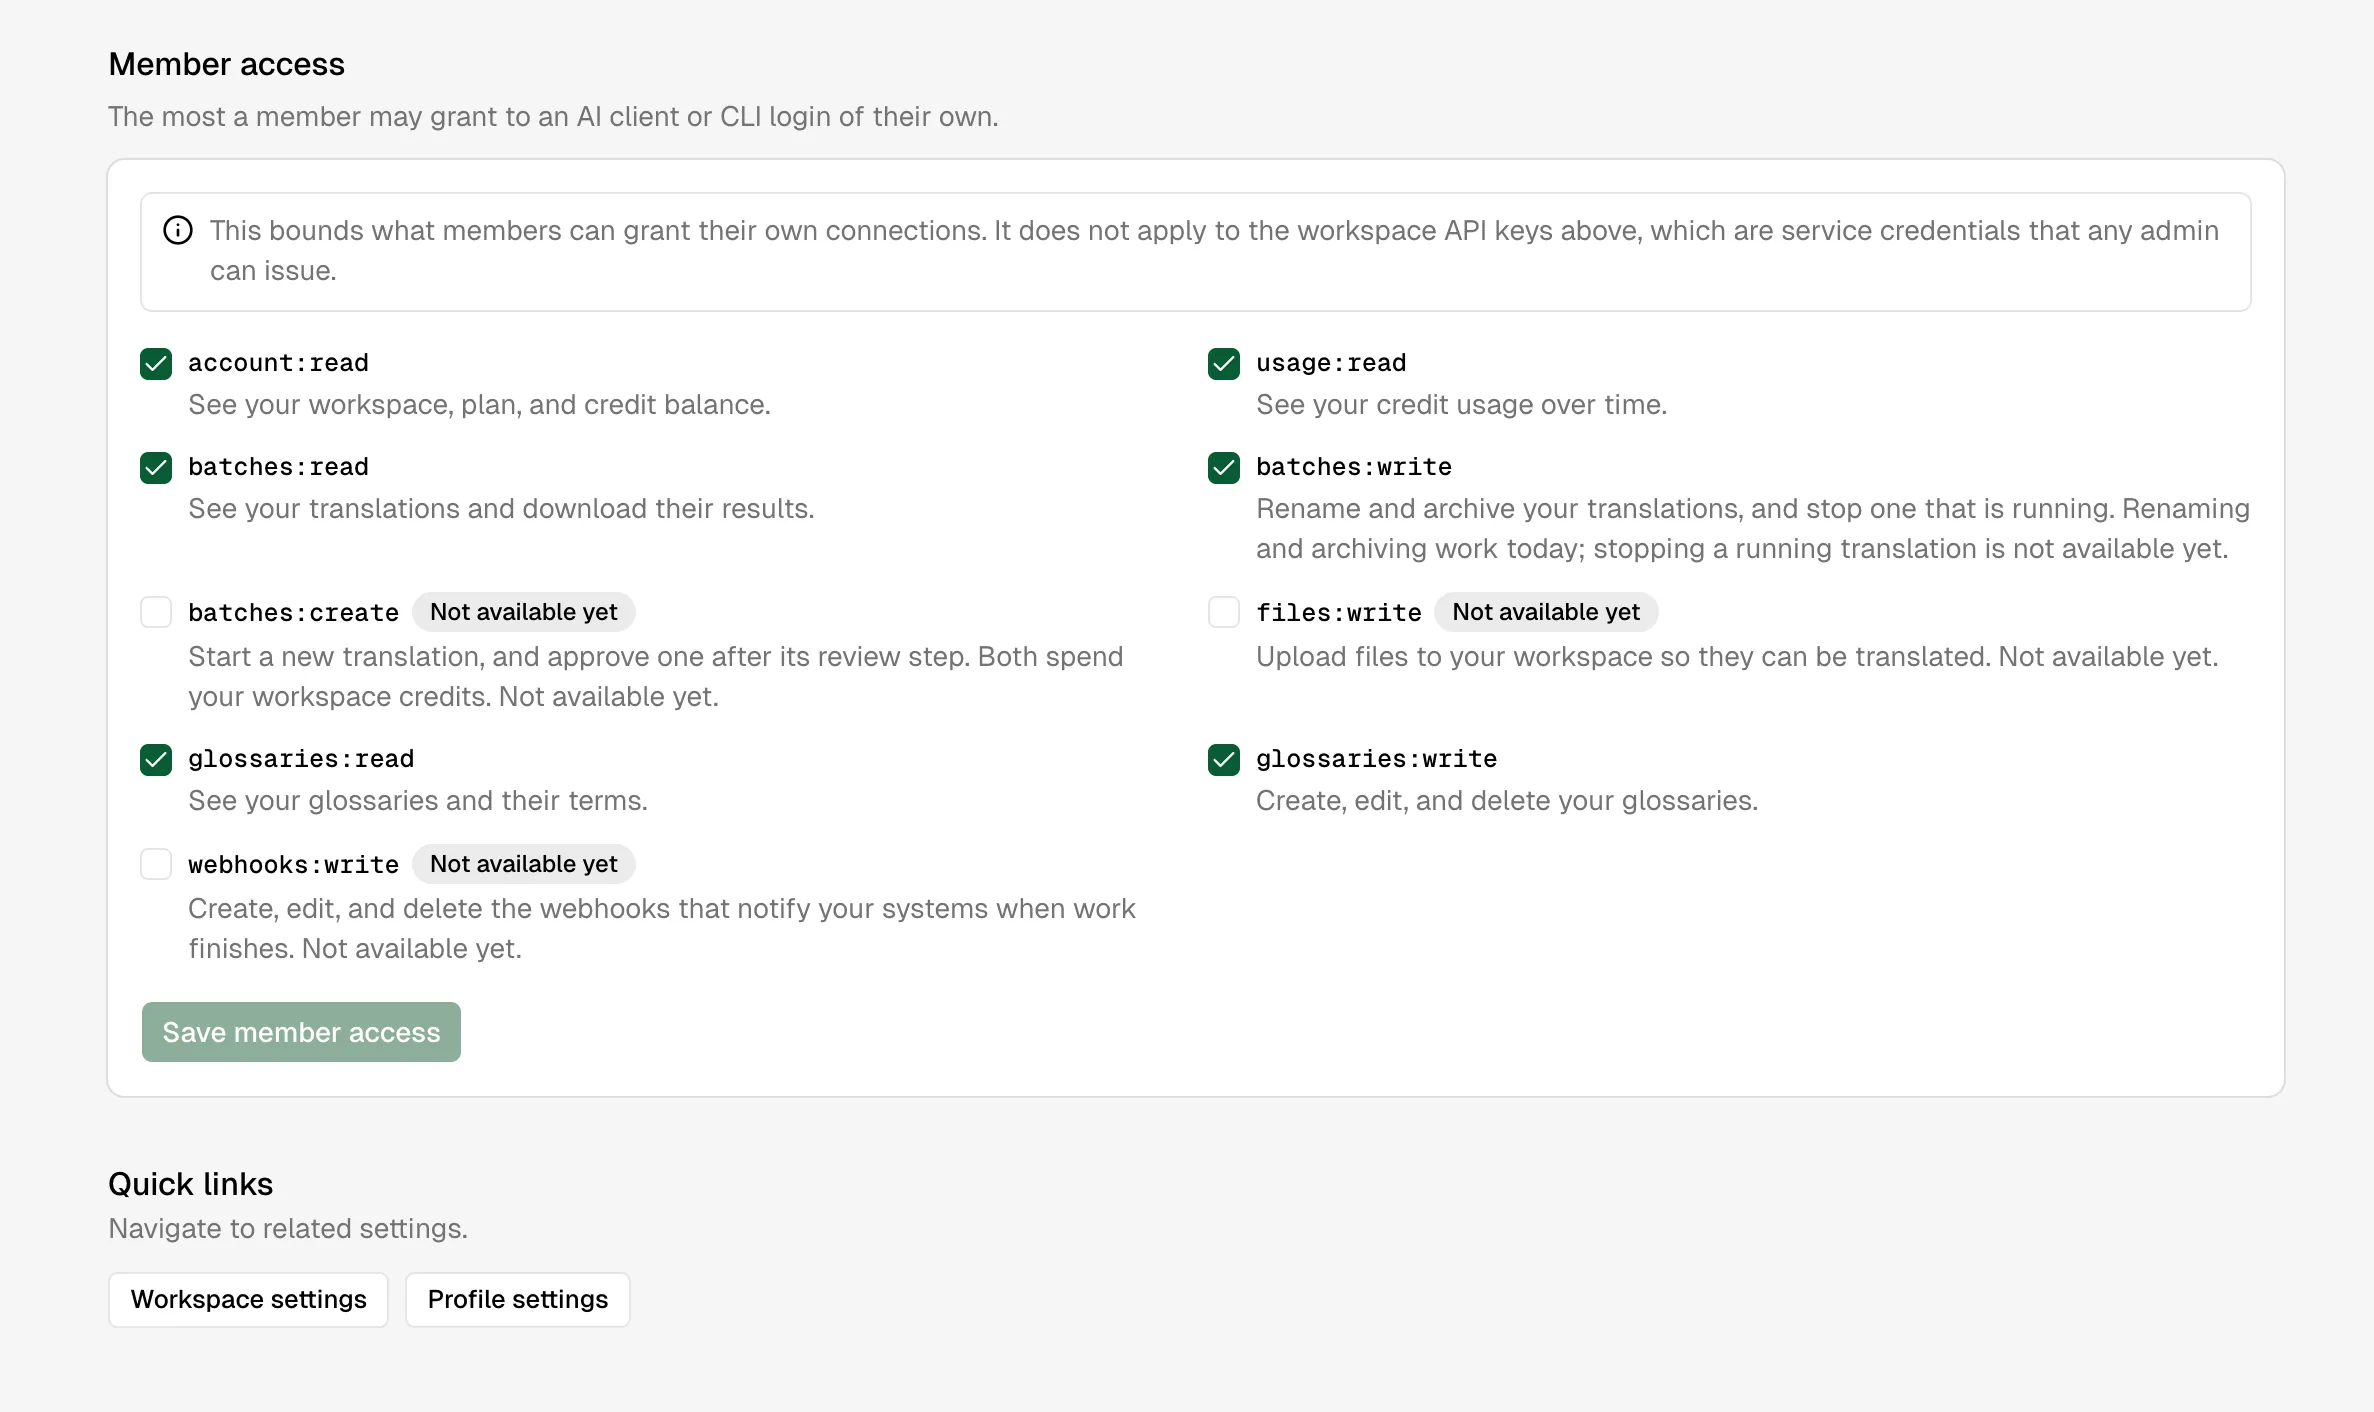
OAuth-Verbindungen wie eine CLI-Anmeldung oder ein MCP-Client verwenden die Identität des Mitglieds, das sie autorisiert hat. Die Richtlinie für den Mitgliederzugriff im Arbeitsbereich setzt eine Obergrenze: Wer beim Entwicklerzugriff auf Leseberechtigung beschränkt ist, kann sich nicht durch die Anforderung eines umfassenderen OAuth-Berechtigungsumfangs Schreibzugriff verschaffen. Admins legen den Standard für den Arbeitsbereich auf der Registerkarte Permissions unter Developer tools fest. In einem neuen Arbeitsbereich sind zunächst alle Berechtigungsumfänge erlaubt. Arbeitsbereiche, die vor dem 31. August 2026 erstellt wurden, behalten die bereits festgelegte Obergrenze bei.
Die Obergrenze beschränkt nur, welche Berechtigungen ein Mitglied einem KI-Client oder der CLI erteilen kann. Sie hindert das Mitglied nicht daran, dieselben Aktionen manuell in der App auszuführen. Für API-Schlüssel des Arbeitsbereichs gilt sie nicht, da diese nur von Admins erstellt werden können.
Arbeitsbereich verlassen oder löschen
Wenn du ein Mitglied entfernst, verliert es den Zugriff auf den Arbeitsbereich. Ein Schlüssel oder eine OAuth-Verbindung lässt sich unabhängig davon widerrufen. Schutzmaßnahmen bei der Kontolöschung und der Inhaberschaft von Arbeitsbereichen verhindern, dass geteilte Arbeitsbereichsdaten unbemerkt ohne zuständige Person bleiben.
Persönliche Einstellungen
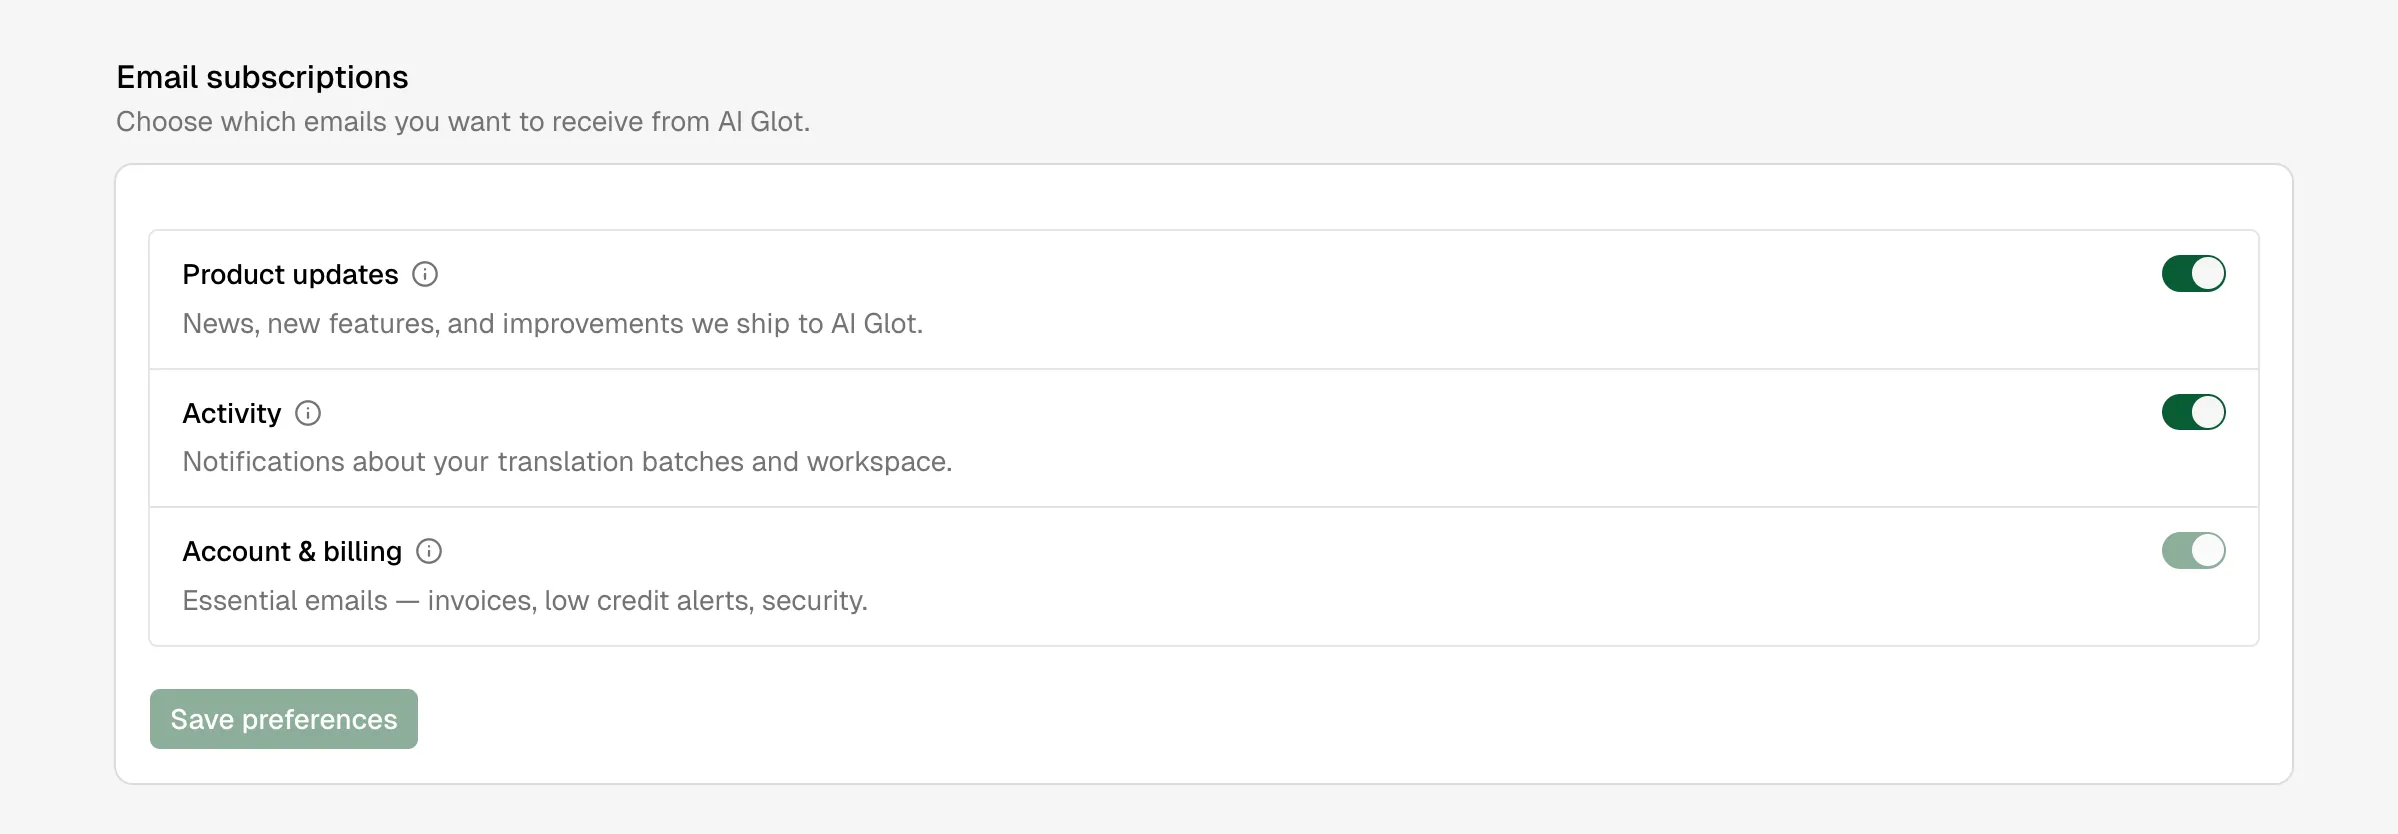
Mitglieder können ihren Anzeigenamen, das Design und die Sprache der Benutzeroberfläche in den Profileinstellungen ändern. E-Mail-Abonnements werden separat verwaltet. So lassen sich Produktneuigkeiten, Aktivitätsbenachrichtigungen sowie E-Mails zu Konto oder Abrechnung unabhängig voneinander steuern.