Espaços de trabalho e membros
Entenda como funcionam a propriedade dos espaços de trabalho do AI Glot, as funções dos membros, os créditos compartilhados, as chaves de API e o limite de permissões aplicado às conexões OAuth pessoais.
Um espaço de trabalho reúne traduções, glossários, créditos, faturamento, membros e credenciais de desenvolvedor. Os dados de um espaço de trabalho nunca são expostos intencionalmente a outro.
Funções
| Função | Acesso típico |
|---|---|
| Admin | Gerenciar o espaço de trabalho, os membros, o faturamento e as chaves de API do espaço de trabalho |
| Member | Usar a plataforma de tradução dentro dos limites de acesso concedidos pelo espaço de trabalho |
Os admins convidam colegas pela opção Team na barra lateral, compartilhando um link de convite. Ao entrar, a pessoa passa a fazer parte do espaço de trabalho existente; os dados não são copiados para uma conta pessoal. O plano Free inclui apenas um assento, então é necessário ter um plano pago para convidar colegas.
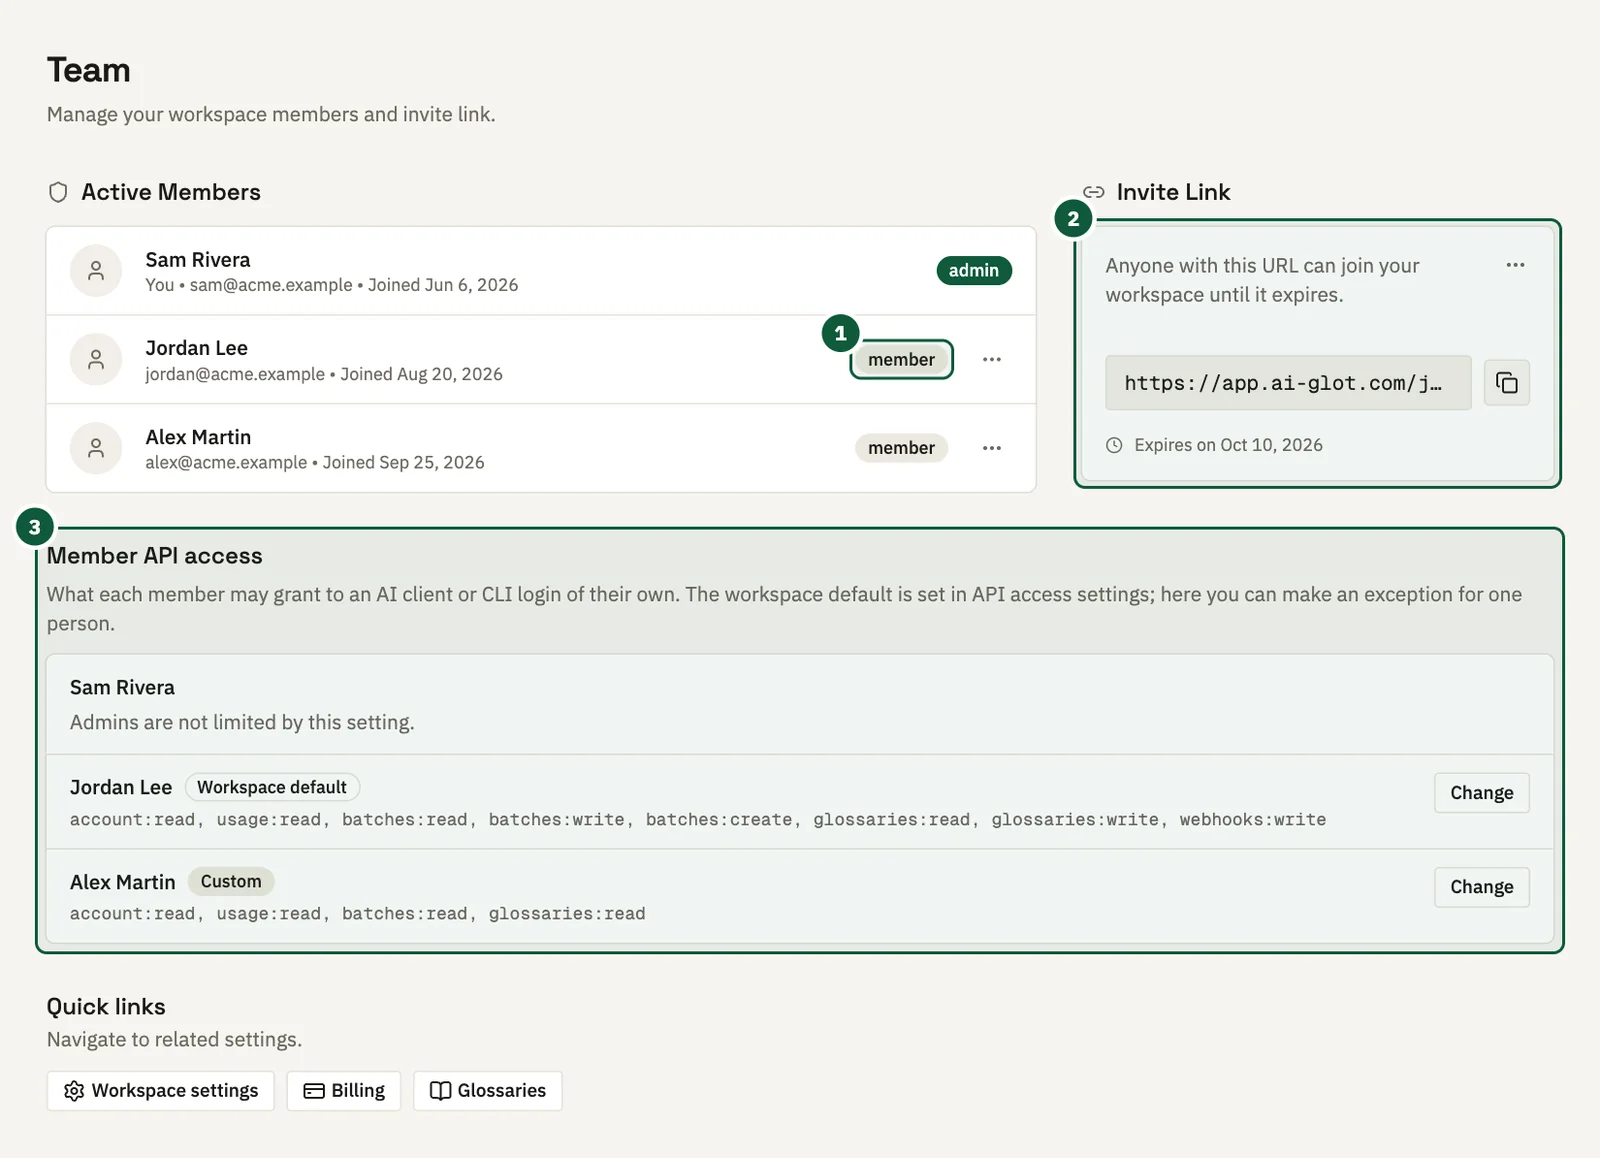
- Função. Cada pessoa é admin ou member. Os admins abrem o menu ao lado de um membro para alterar sua função ou removê-lo do espaço de trabalho.
- Link de convite. Crie o link, copie-o e envie-o a um colega. Qualquer pessoa com o link pode entrar até a data de validade exibida abaixo dele. Use o menu do link para gerar outro, o que invalida o antigo imediatamente, ou para desativar os convites.
- Acesso à API do membro. Define o nível máximo de acesso que cada membro pode conceder ao próprio cliente de IA ou login da CLI. Os admins podem abrir uma exceção para uma pessoa usando Change. Consulte Acesso de desenvolvedor.
Acesso de desenvolvedor
Os admins criam as chaves de API do espaço de trabalho em Developer tools, na aba API. A chave pertence ao espaço de trabalho, não a uma pessoa específica, e pode receber um nome, ter seu escopo definido, ser renovada ou revogada.
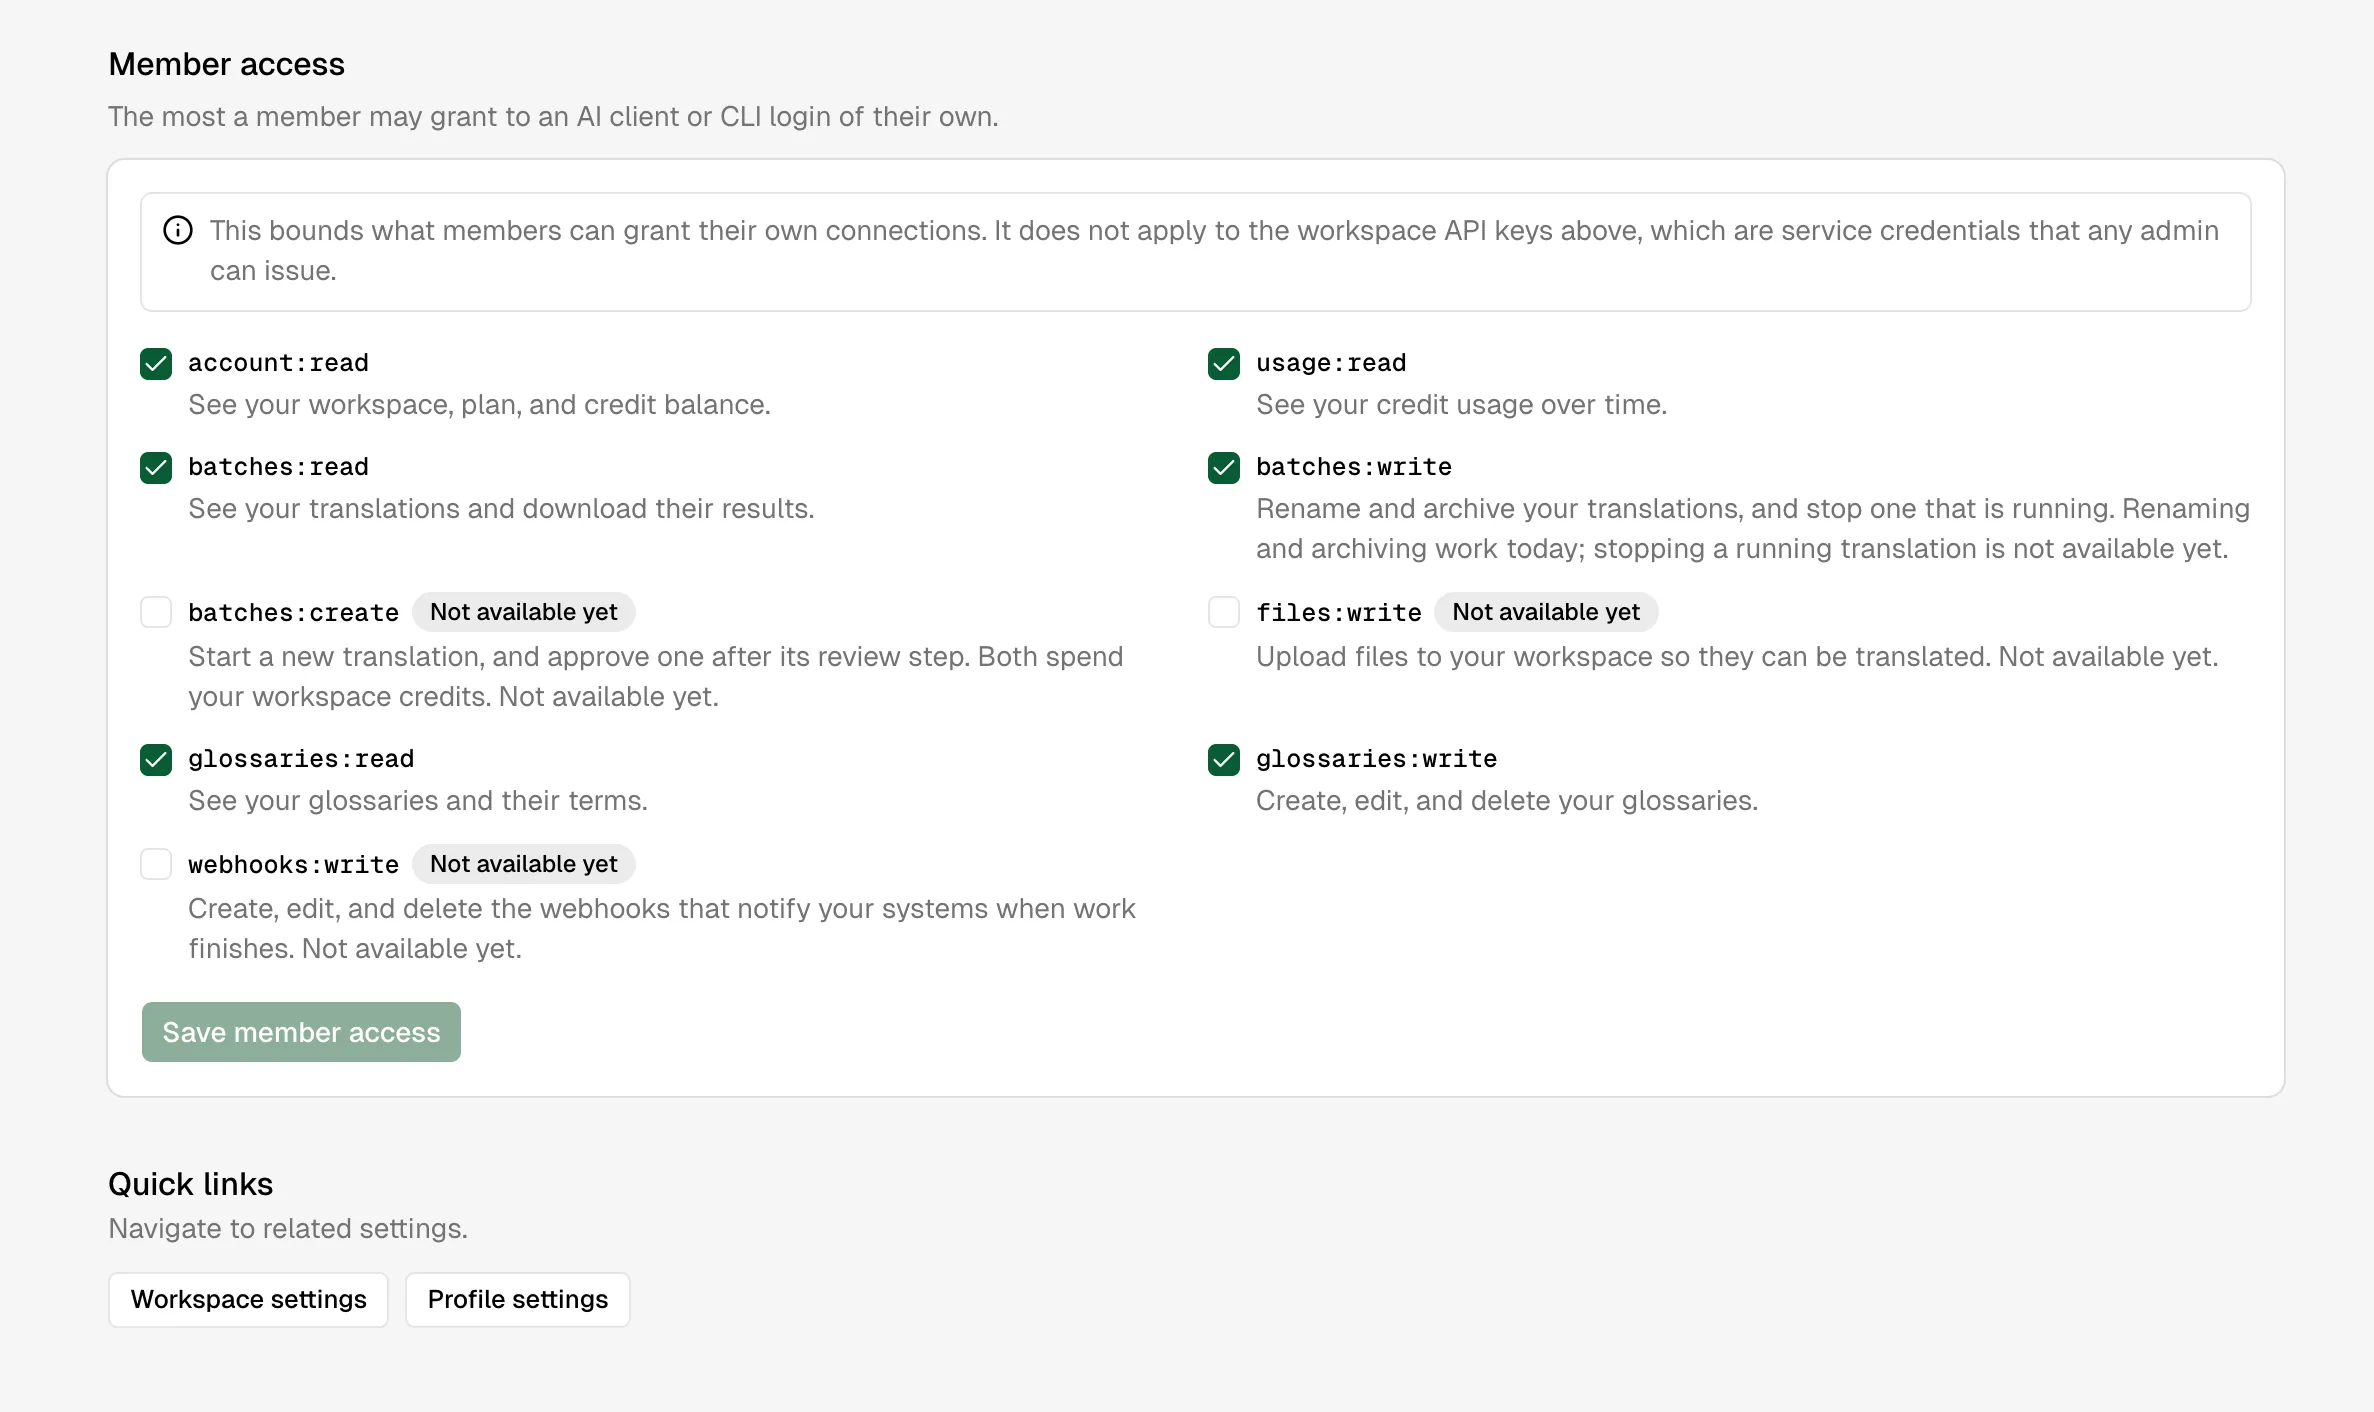
As conexões OAuth, como um login da CLI ou um cliente MCP, mantêm a identidade do membro que as autorizou. A política de acesso de membros do espaço de trabalho define um limite máximo: quem tem acesso de desenvolvedor somente para leitura não pode obter acesso de gravação solicitando um escopo OAuth mais amplo. Os admins definem o padrão do espaço de trabalho na aba Permissions de Developer tools. Em um espaço de trabalho novo, todos os escopos são permitidos. Já os espaços de trabalho criados antes de 31 de agosto de 2026 mantêm o limite que já tinham.
Esse limite restringe apenas o que um membro pode conceder a um cliente de IA ou à CLI. Ele não impede que a pessoa faça as mesmas operações manualmente no app e não se aplica às chaves de API do espaço de trabalho, que só os admins podem criar.
Sair ou excluir
A remoção de um membro revoga o acesso dele ao espaço de trabalho. A revogação de uma chave ou conexão OAuth desativa somente aquela credencial. Há proteções para a exclusão de contas e a propriedade dos espaços de trabalho, evitando que dados compartilhados fiquem sem responsável sem que ninguém perceba.
Preferências pessoais
Os membros podem alterar o nome de exibição, o tema e o idioma da interface nas configurações do perfil. As assinaturas de e-mail são gerenciadas separadamente, para que cada pessoa possa controlar individualmente as atualizações do produto, as notificações de atividade e os e-mails sobre a conta ou o faturamento.