Espacios de trabajo y miembros
Conoce cómo funcionan la propiedad de los espacios de trabajo de AI Glot, los roles de los miembros, los créditos compartidos, las claves de API y el límite de permisos aplicado a las conexiones OAuth personales.
Un espacio de trabajo delimita las traducciones, los glosarios, los créditos, la facturación, los miembros y las credenciales de desarrollador. Los datos de un espacio de trabajo nunca se exponen intencionadamente a otro.
Roles
| Rol | Acceso habitual |
|---|---|
| Admin | Gestionar el espacio de trabajo, los miembros, la facturación y las claves de API del espacio de trabajo |
| Miembro | Usar la plataforma de traducción con los permisos concedidos por el espacio de trabajo |
Los administradores invitan a sus compañeros desde Team, en la barra lateral, compartiendo un enlace de invitación. Al unirse, la persona pasa a formar parte del espacio de trabajo existente; sus datos no se copian a una cuenta personal. El plan Free incluye una sola plaza, por lo que para invitar a compañeros hace falta un plan de pago.
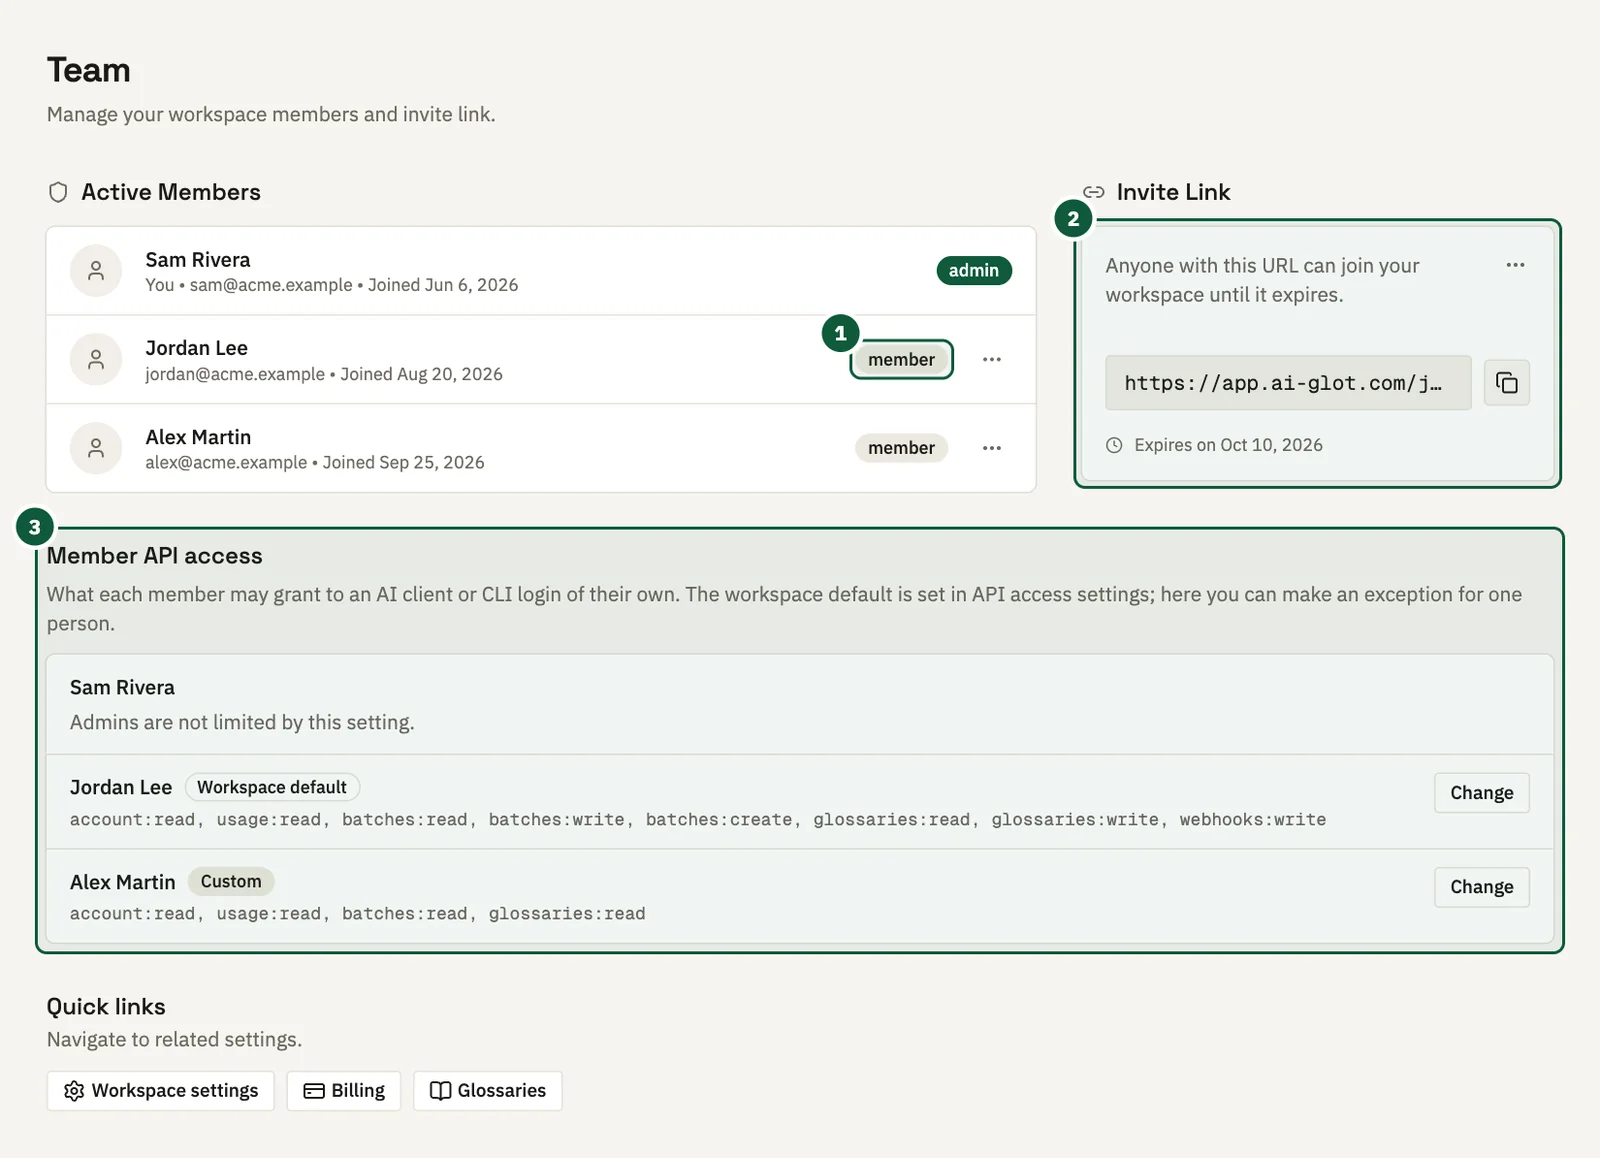
- Rol. Cada persona tiene el rol de administrador o de miembro. Los administradores pueden abrir el menú junto a un miembro para cambiar su rol o eliminarlo del espacio de trabajo.
- Enlace de invitación. Crea el enlace, cópialo y envíaselo a un compañero. Cualquiera que tenga el enlace puede unirse hasta la fecha de caducidad que aparece debajo. Usa el menú del enlace para renovarlo, lo que desactivará el anterior de inmediato, o para desactivar las invitaciones.
- Acceso a la API de los miembros. Es el nivel máximo de acceso que cada miembro puede conceder a su propio cliente de IA o inicio de sesión en la CLI. Los administradores pueden hacer una excepción para una persona con Change. Consulta Acceso para desarrolladores.
Acceso para desarrolladores
Los administradores crean las claves de API del espacio de trabajo en Developer tools, en la pestaña API. Una clave pertenece al espacio de trabajo, no a una persona, y se puede asignar un nombre, limitar por permisos, renovar y revocar.
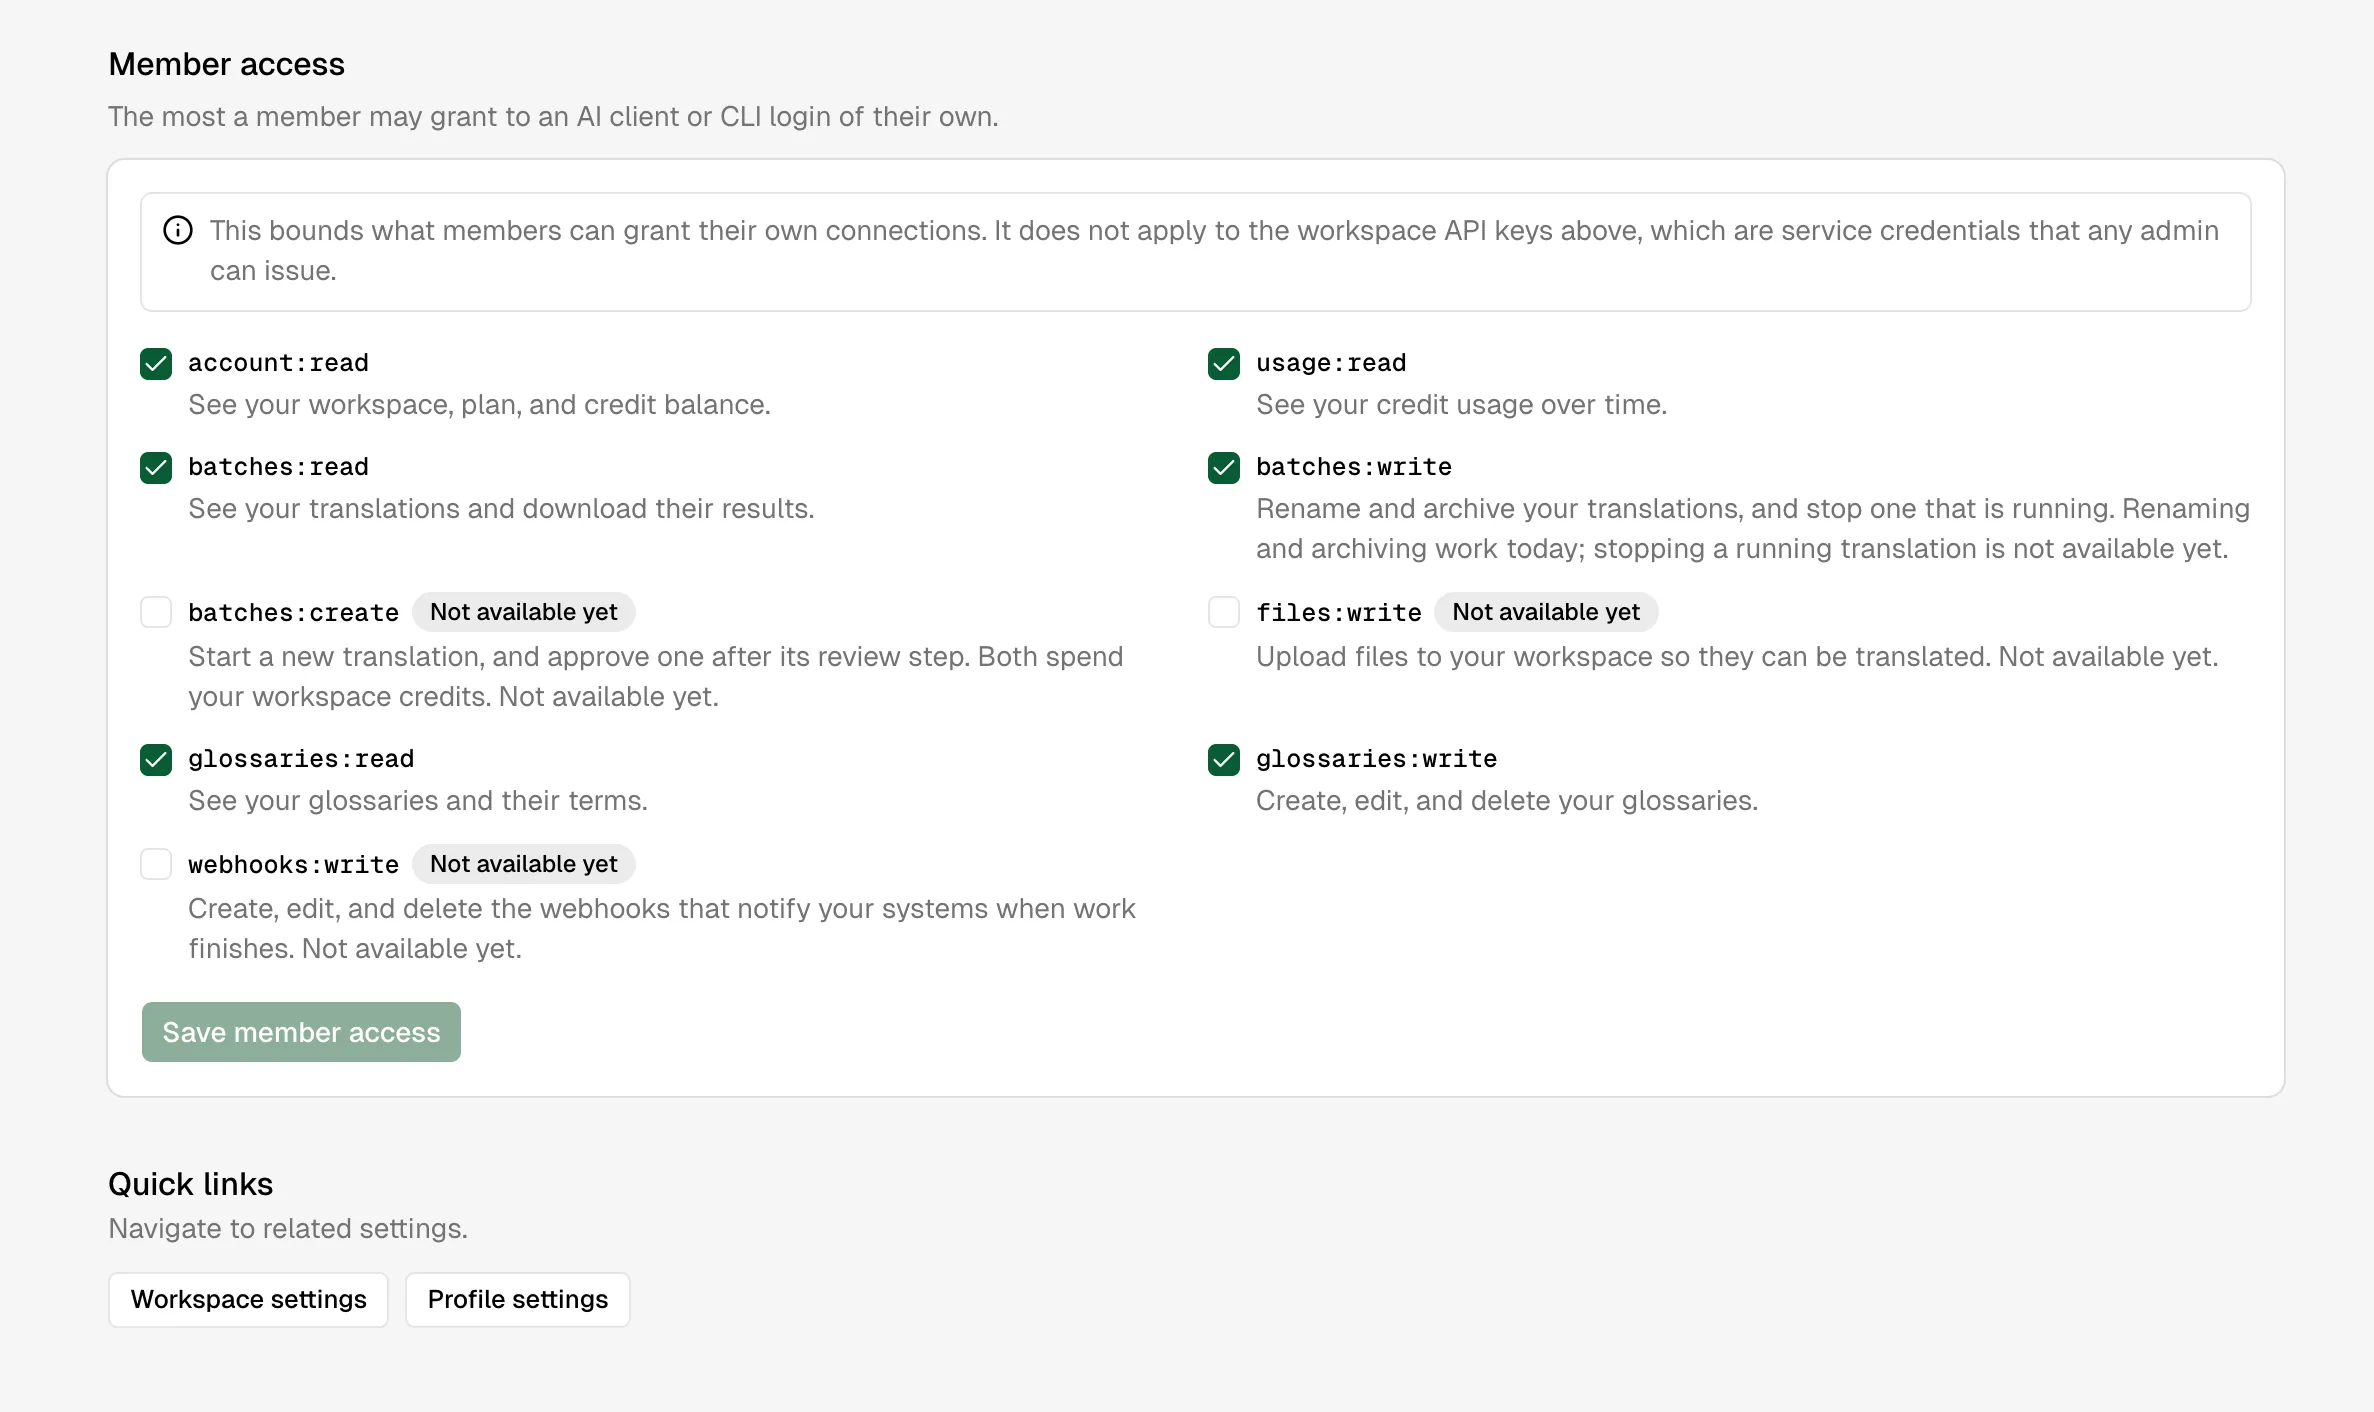
Las conexiones OAuth, como el inicio de sesión en la CLI o un cliente MCP, llevan asociada la identidad del miembro que las autorizó. La política de acceso de los miembros del espacio de trabajo establece un límite máximo: una persona con acceso de solo lectura para desarrolladores no puede obtener permisos de escritura solicitando un alcance OAuth más amplio. Los administradores establecen el valor predeterminado del espacio de trabajo en la pestaña Permissions de Developer tools. En los espacios de trabajo nuevos se permiten todos los alcances, mientras que los creados antes del 31 de agosto de 2026 conservan el límite que ya tenían.
Este límite solo restringe los permisos que un miembro puede conceder a un cliente de IA o a la CLI. No impide que haga esas mismas acciones manualmente en la aplicación y no se aplica a las claves de API del espacio de trabajo, que solo pueden crear los administradores.
Salir o eliminar
Al eliminar a un miembro, se le retira el acceso al espacio de trabajo. Revocar una clave o una conexión OAuth invalida esa credencial por separado. La eliminación de cuentas y la propiedad de los espacios de trabajo cuentan con medidas de protección para evitar que los datos compartidos queden abandonados sin aviso.
Preferencias personales
Los miembros pueden cambiar su nombre visible, el tema y el idioma de la interfaz desde la configuración del perfil. Las suscripciones de correo se gestionan por separado, para poder controlar de forma independiente las novedades del producto, las notificaciones de actividad y los correos de la cuenta o la facturación.