Spazi di lavoro e membri
Scopri come funzionano la proprietà degli spazi di lavoro AI Glot, i ruoli dei membri, i crediti condivisi, le chiavi API e il limite di autorizzazioni applicato alle connessioni OAuth personali.
Uno spazio di lavoro definisce i confini di traduzioni, glossari, crediti, fatturazione, membri e credenziali per sviluppatori. I dati di uno spazio di lavoro non vengono mai esposti intenzionalmente a un altro.
Ruoli
| Ruolo | Accesso tipico |
|---|---|
| Admin | Gestire lo spazio di lavoro, i membri, la fatturazione e le chiavi API dello spazio di lavoro |
| Membro | Usare la piattaforma di traduzione nei limiti dell’accesso concesso dallo spazio di lavoro |
Gli admin invitano i colleghi dalla sezione Team nella barra laterale, condividendo un link di invito. Chi accetta entra nello spazio di lavoro esistente: i dati non vengono copiati in un account personale. Il piano Free prevede un solo posto, quindi per invitare altri membri è necessario un piano a pagamento.
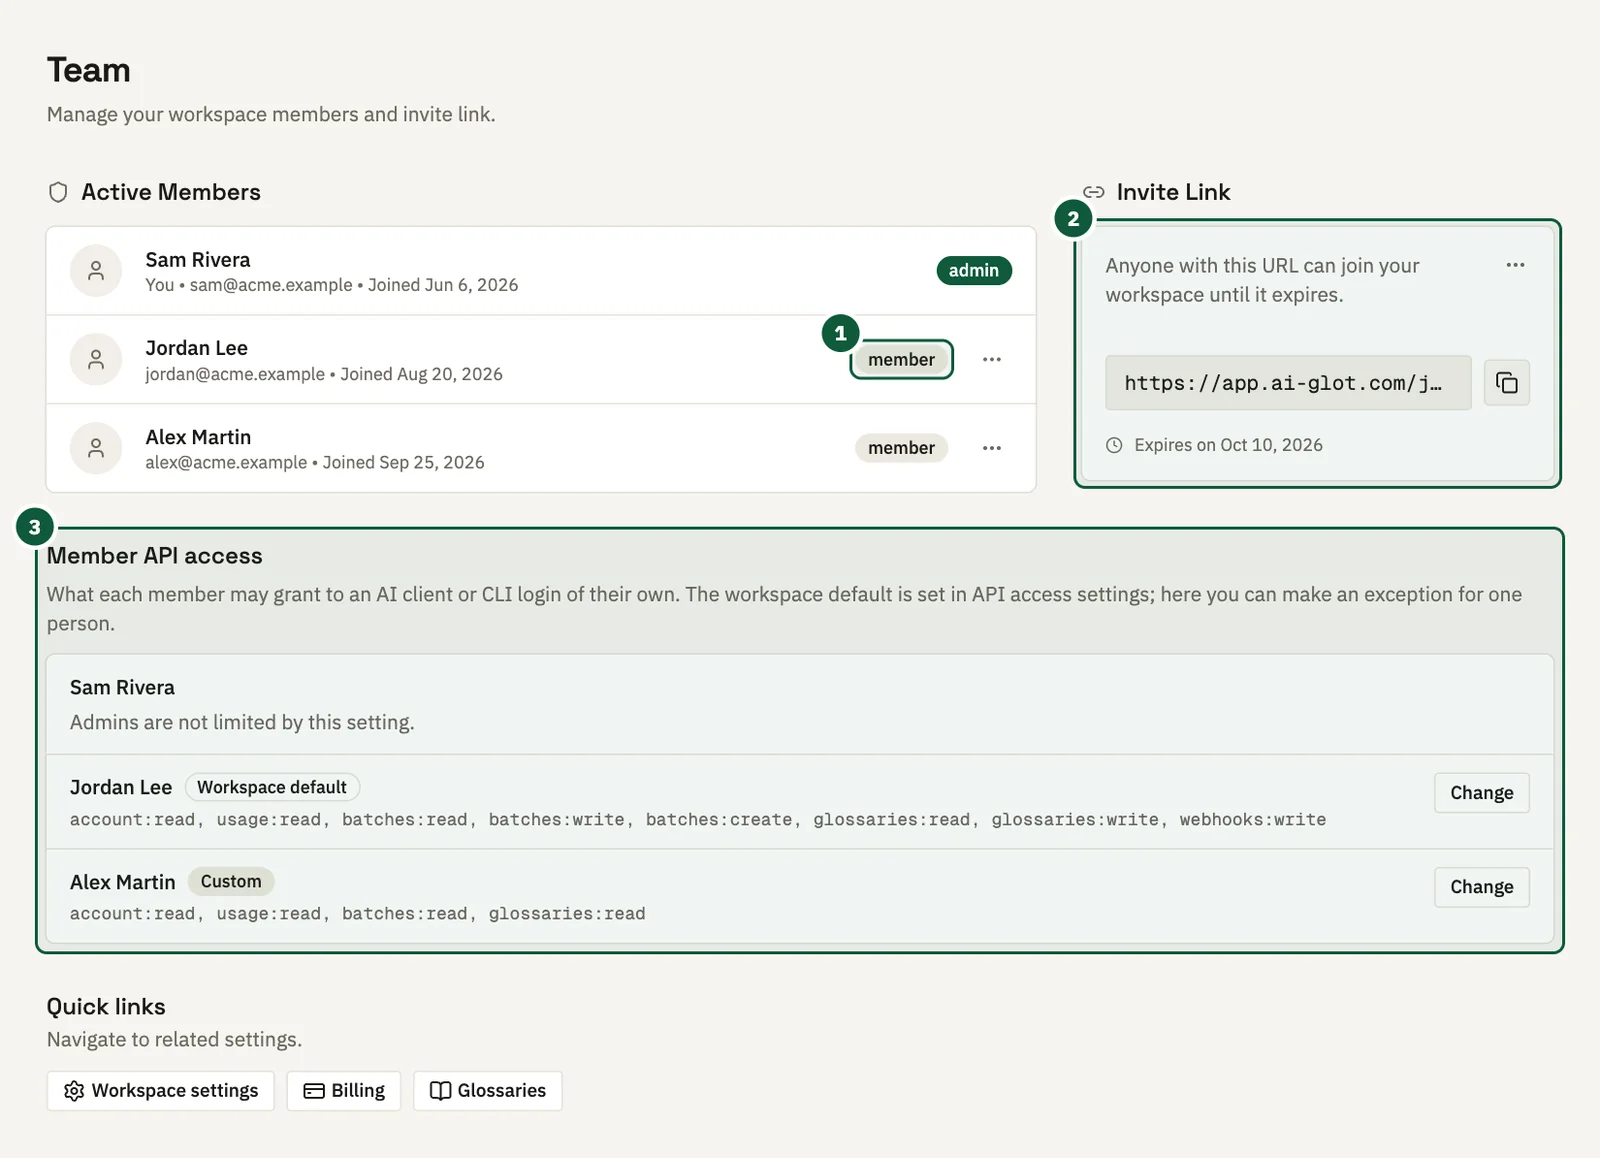
- Ruolo. Ogni persona ha il ruolo di admin o membro. Gli admin aprono il menu accanto a un membro per cambiarne il ruolo o rimuoverlo dallo spazio di lavoro.
- Link di invito. Crea il link, copialo e invialo a un collega. Chiunque ne sia in possesso può unirsi fino alla data di scadenza indicata sotto il link. Dal menu del link puoi generarne uno nuovo, disattivando subito quello precedente, oppure disabilitare gli inviti.
- Accesso API dei membri. Definisce il livello massimo di accesso che ogni membro può concedere a un client AI o a un proprio accesso CLI. Gli admin possono impostare un’eccezione per una singola persona con Change. Consulta Accesso per sviluppatori.
Accesso per sviluppatori
Gli admin creano le chiavi API dello spazio di lavoro in Developer tools, nella scheda API. La chiave è associata allo spazio di lavoro, non a una singola persona, e può essere denominata, limitata a determinati ambiti, sostituita o revocata.
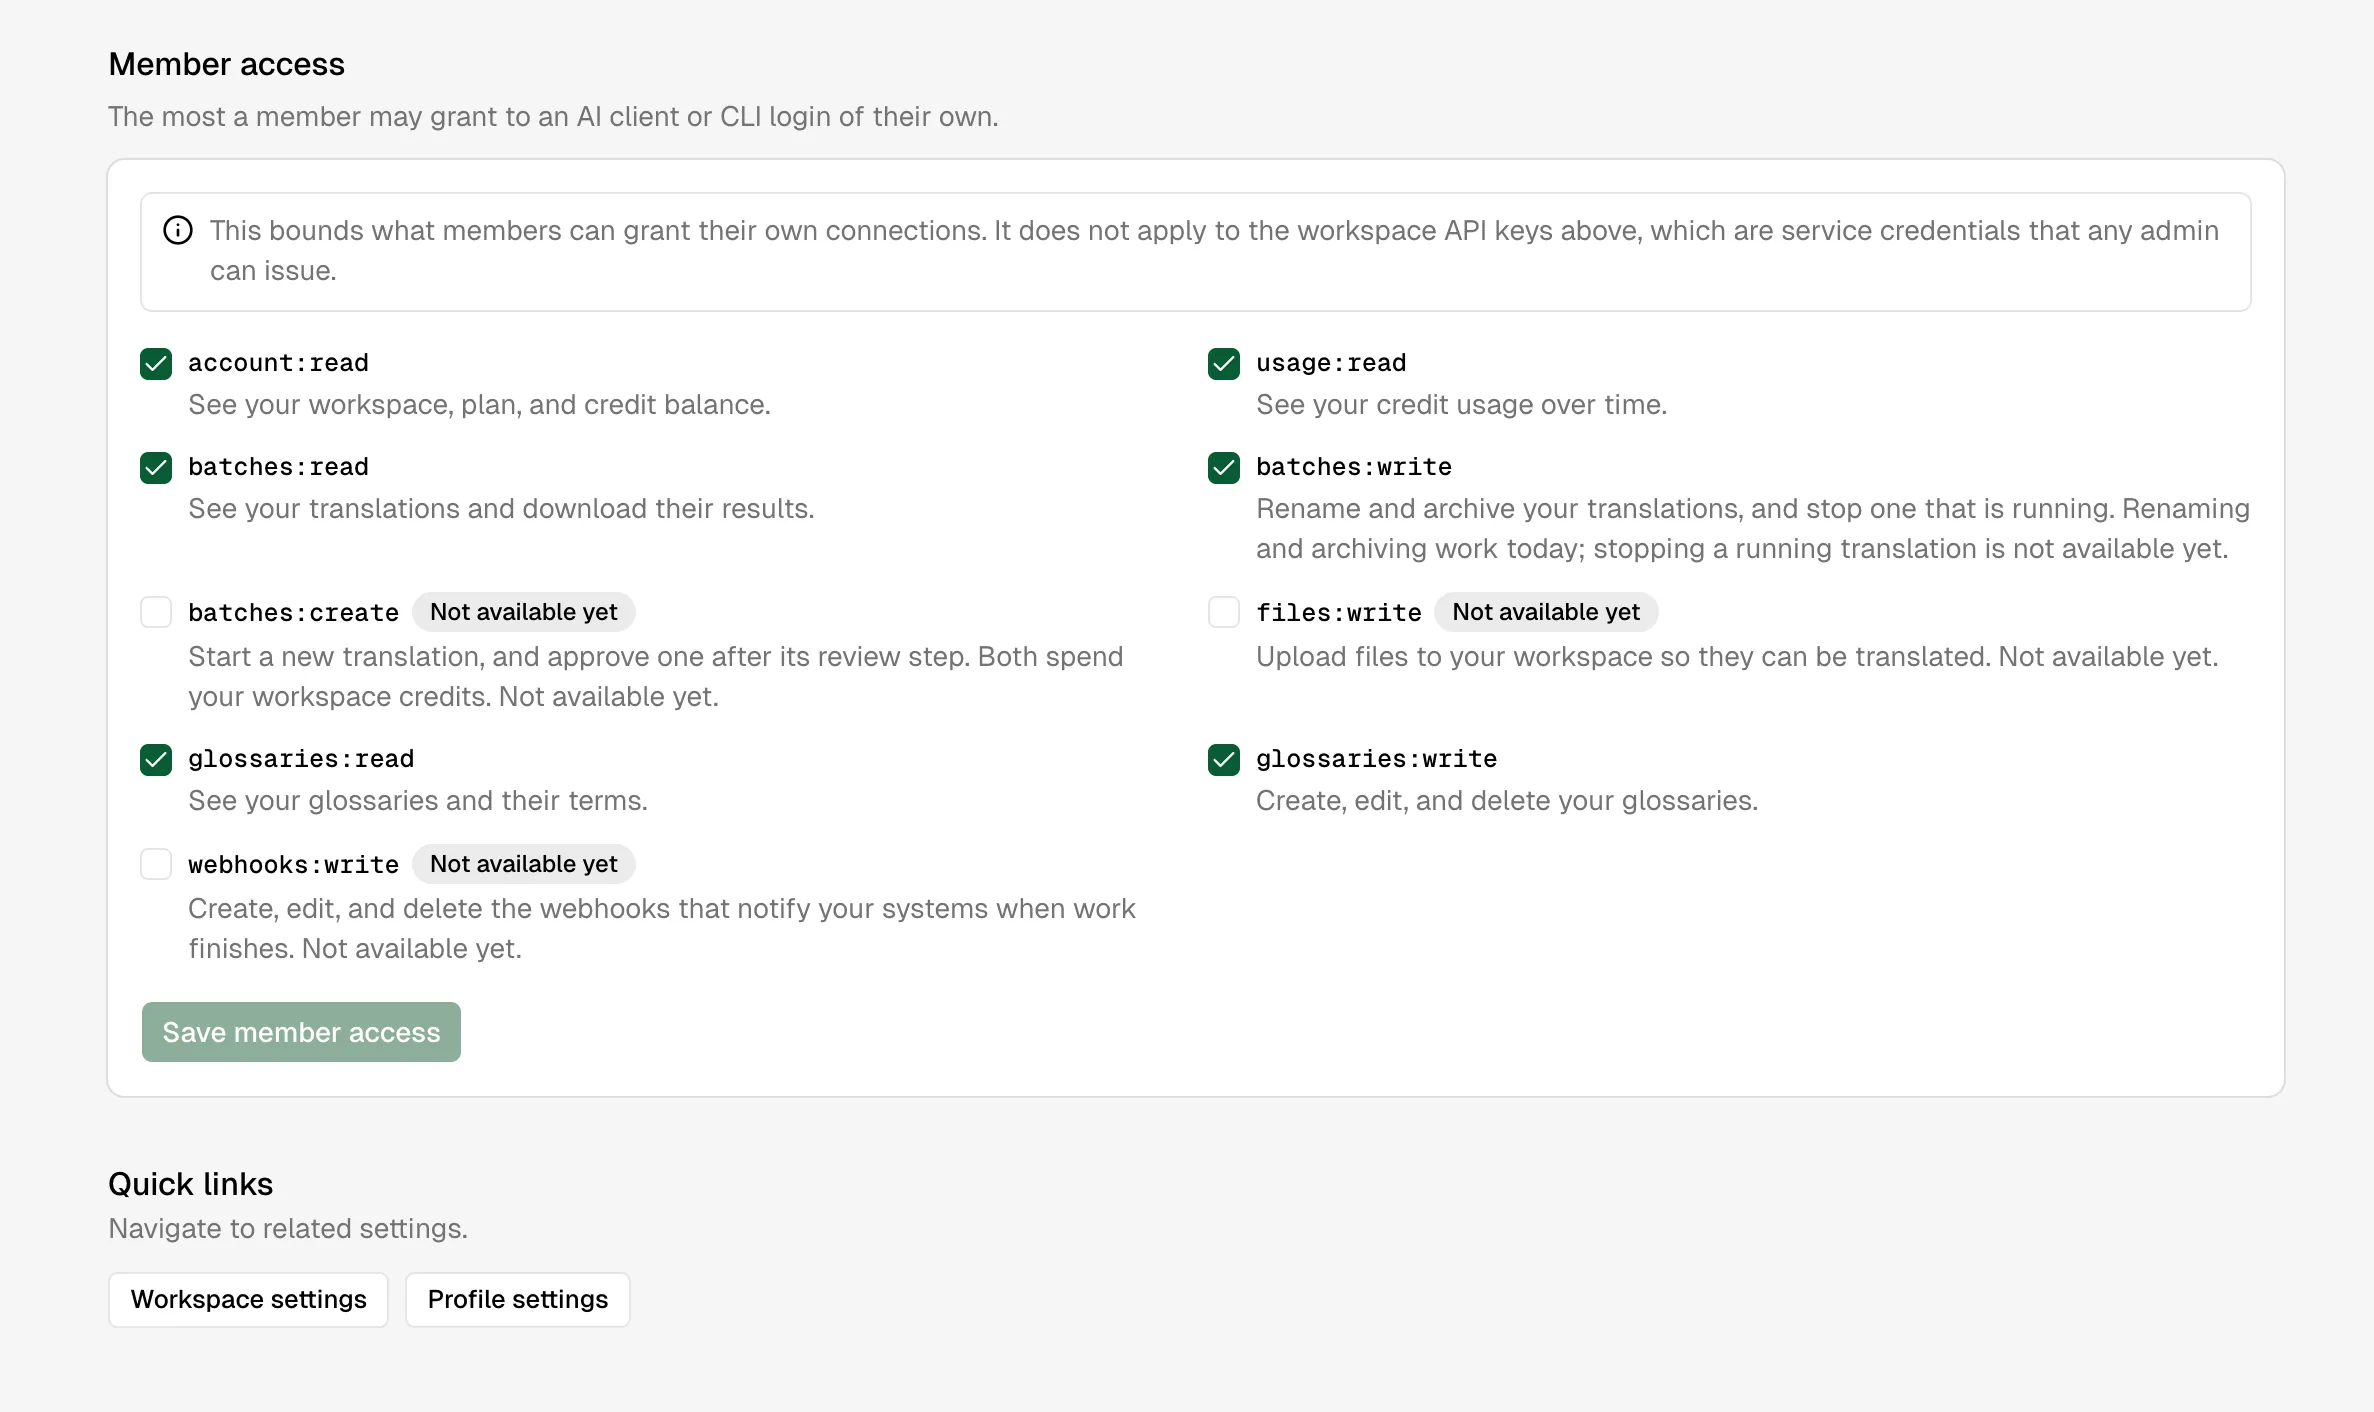
Le connessioni OAuth, come l’accesso CLI o un client MCP, utilizzano l’identità del membro che le ha autorizzate. Le autorizzazioni dei membri definite per lo spazio di lavoro stabiliscono un limite massimo: un membro con accesso per sviluppatori in sola lettura non può ottenere l’accesso in scrittura richiedendo un ambito OAuth più ampio. Gli admin impostano il valore predefinito dello spazio di lavoro nella scheda Permissions di Developer tools. Nei nuovi spazi di lavoro tutti gli ambiti sono consentiti per impostazione predefinita; quelli creati prima del 31 agosto 2026 mantengono il limite già impostato.
Il limite riguarda solo ciò che un membro può concedere a un client AI o alla CLI. Non impedisce di eseguire le stesse operazioni manualmente nell’app e non si applica alle chiavi API dello spazio di lavoro, che possono essere create solo dagli admin.
Uscire o eliminare un account
La rimozione di un membro revoca il suo accesso allo spazio di lavoro. Le chiavi e le connessioni OAuth possono essere revocate singolarmente. L’eliminazione degli account e la proprietà degli spazi di lavoro sono tutelate da misure che impediscono che i dati condivisi restino senza un responsabile.
Preferenze personali
I membri possono modificare il nome visualizzato, il tema e la lingua dell’interfaccia nelle impostazioni del profilo. Le iscrizioni alle email si gestiscono separatamente, così è possibile scegliere in modo indipendente se ricevere aggiornamenti sul prodotto, notifiche di attività ed email relative all’account o alla fatturazione.